Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Cyber Essentials, Cyber Essentials Plus, ISO 27001, Pruebas de aplicación web
Revisaré tus políticas de seguridad conforme a ISO/IEC 27001:2022, NIST CSF 2.0, los criterios de servicios de confianza SOC 2 o Cyber Essentials, según hacia dónde estés dirigiéndote, y te mostraré exactamente qué falta, qué es demasiado vago para seguir y qué cambiar.
Puedo revisar tu política de ciberseguridad, la política de uso aceptable, la política de IT o la de continuidad del negocio (verificada contra ISO 22301). Cada documento se revisa sección por sección, desde el alcance y la propiedad hasta el control de acceso, parches, copias de seguridad, respuesta ante incidentes y seguridad de proveedores.
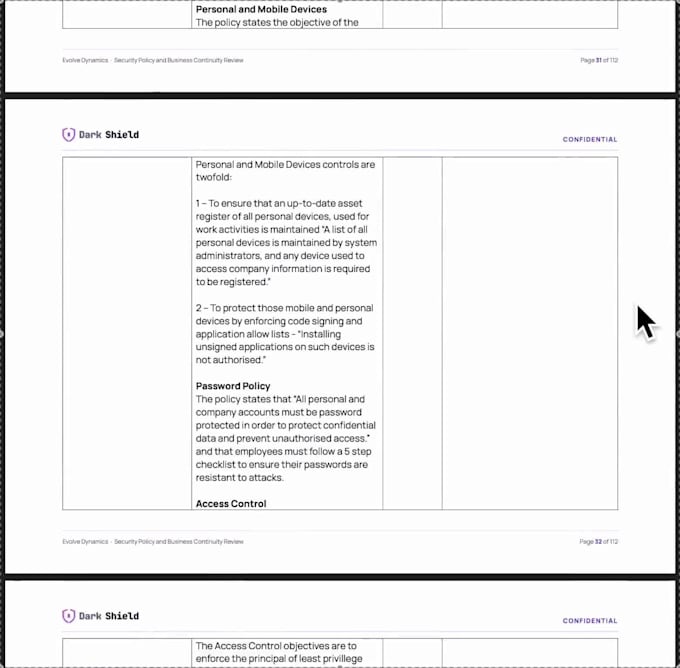
Obtendrás un informe escrito con un breve resumen ejecutivo para directores, luego una tabla para cada documento que indique lo que dice, dónde queda corto y una recomendación específica. Hallazgos comunes: no hay un responsable nombrado ni fecha de revisión, un alcance que omite dispositivos o servicios en la nube, planes de continuidad que nunca se han probado, reglas técnicas demasiado vagas para hacer cumplir y documentos que se contradicen entre sí.
Es un buen primer paso antes de un proyecto ISO 27001, una auditoría SOC 2, una evaluación Cyber Essentials, una licitación o un cuestionario de seguridad para clientes.



Traducción automática
¿Qué marco debería elegir para que se revise mi política?
Opta por lo que te exijan tu cliente, licitación o auditor. Como guía aproximada, Cyber Essentials es común para contratos del gobierno del Reino Unido y la cadena de suministro, ISO 27001 es el estándar internacional. Si no estás seguro, lo decidimos en la llamada de descubrimiento.
¿Esta revisión de la política nos hará cumplir / certificar?
No. La revisión verifica tus documentos, no si los controles funcionan en la práctica. Las certificaciones las otorga un organismo de certificación autorizado. La revisión deja tus políticas listas para ese paso.
¿Puedes reescribir nuestras políticas con las mejoras?
La revisión te dice exactamente qué cambiar, con una recomendación específica para cada brecha, para que tu equipo pueda hacer las ediciones. Si quieres que reescriba los documentos o escriba los que faltan, dímelo y te puedo hacer una cotización por separado.
¿Qué pasa si nos faltan algunas políticas?
Eso es común y no hay de qué preocuparse. Revisaré qué políticas tienes y enumeraré los documentos que tu marco elegido espera y que aún no tienes, para que sepas qué escribir a continuación. Puedo apoyar para redactar cualquier política que falte.
¿Nuestros documentos se mantienen confidenciales?
Sí. Tus documentos se usan únicamente para tu revisión y no se comparten con nadie. Envíalos a través de Fiverr en lugar de correo electrónico, y con gusto firmo un NDA antes de que se comparta algo entre nosotros.