Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Analista SOC, monitorización SIEM, detección de amenazas, respuesta a incidentes
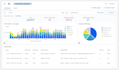
¿Estás lidiando con alertas de seguridad sospechosas o actividad inusual del sistema? Te ayudaré a analizar logs de SIEM, investigar alertas de seguridad e identificar posibles amenazas.
Mis servicios incluyen:
Herramientas: Wazuh, Wireshark, Nessus y otras herramientas de análisis de ciberseguridad.
Recibirás hallazgos claros, observaciones técnicas y recomendaciones prácticas para mejorar tu postura de seguridad.
Prioritizo la precisión, la confidencialidad y una comunicación profesional para que entiendas los riesgos de seguridad potenciales y los siguientes pasos adecuados.
Por favor, contáctame antes de hacer un pedido para conjuntos de datos grandes o investigaciones complejas.
Nota: los servicios están limitados a análisis de seguridad autorizados de logs y alertas proporcionados por el cliente. El monitoreo en vivo y la remediación de incidentes directa no están incluidos a menos que se acuerde por separado.

Dispositivo:
Escritorio/Portátil
Sistema operativo:
Windows
Con entrega:
Documentación
