Explorar las categorías
Español
$
USD
Conéctate con tu IA
Seguridad de aplicaciones en Cloudflare, F5 WAF y LTM, y protección contra DDoS, seguridad en Wordpress
Nivel 1
Ha cumplido determinados criterios de rendimiento y muestra un gran potencial en la plataforma.
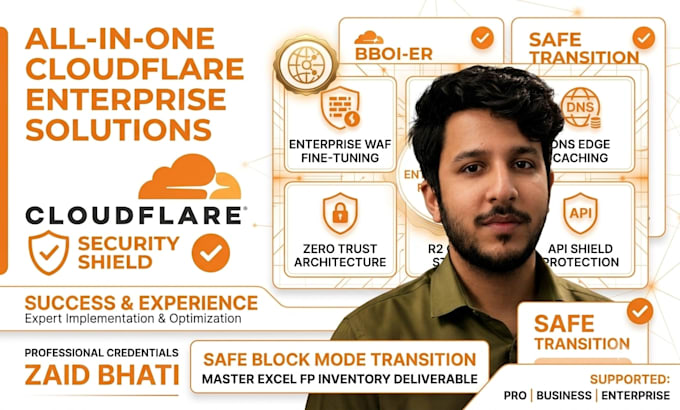
¿Buscas un ingeniero de seguridad senior para asegurar, acelerar y diseñar todo tu ecosistema de Cloudflare? Ofrezco diseño, auditoría e implementación práctica de extremo a extremo en toda la pila de Cloudflare. Qué cubre este servicio todo en uno: Auditoría de WAF empresarial y modo de bloqueo: análisis de logs de 30 días a través de OWASP CRS y conjuntos de reglas gestionadas. Análisis preciso de payloads y reglas personalizadas de “Skip” para activar el modo de Bloqueo con 0 tiempo de inactividad del negocio. Inventario maestro en Excel incluido. Balanceo de carga global: pools multi-origen, checks de estado, geotratificación y conmutación ante fallos automatizada. DNS y edge caching avanzados: aplanamiento de DNS, optimización de proxy y reglas de caché en edge personalizadas para descargar a los servidores de origen. Almacenamiento R2 de Cloudflare: configuración de almacenamiento de objetos compatible con S3, mapeo de dominios personalizados, políticas CORS y arquitectura sin egresos. Arquitectura Zero Trust: desplegar Cloudflare Tunnels (cloudflared) para asegurar apps privadas sin puertos entrantes abiertos. Políticas de acceso e integración de IdP (Okta, Google, Azure AD). Edge Workers y cabeceras de seguridad: manipulación ligera de solicitudes en el edge. Stacks soportados: planes Enterprise/Business/Pro, OWASP CRS, Bot Management y Rate Limiting. Transforma hoy tu infraestructura
Traducción automática
¿Puedes implementar Zero Trust sin abrir puertos en mi firewall?
¡Sí! Usando Cloudflare Tunnels (cloudflared), un daemon de salida conecta tu servidor de origen directamente al borde de Cloudflare. Puedes cerrar todos los puertos entrantes abiertos en tu firewall público, eliminando la exposición a escaneos de puertos y ataques directos al origen.
¿Cómo ahorra Cloudflare R2 en costos de hosting?
A diferencia de AWS S3 o Google Cloud Storage, Cloudflare R2 no cobra tarifas de egreso de ancho de banda. Al mover medios estáticos, documentos y activos a R2 con reglas de caché en edge personalizadas, reduces drásticamente los costos de ancho de banda en la nube y aceleras la entrega global.
¿La optimización del WAF afectará a usuarios legítimos de la app móvil o API?
No. Cada excepción de regla se diseña como una regla de salto (Skip Rule) dirigida y restringida estrictamente a endpoints, métodos y condiciones de payload validados. Esto permite que el tráfico móvil legítimo (Dart/iOS/Android) y el tráfico web B2C fluya sin problemas sin comprometer la protección de seguridad global.
