Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
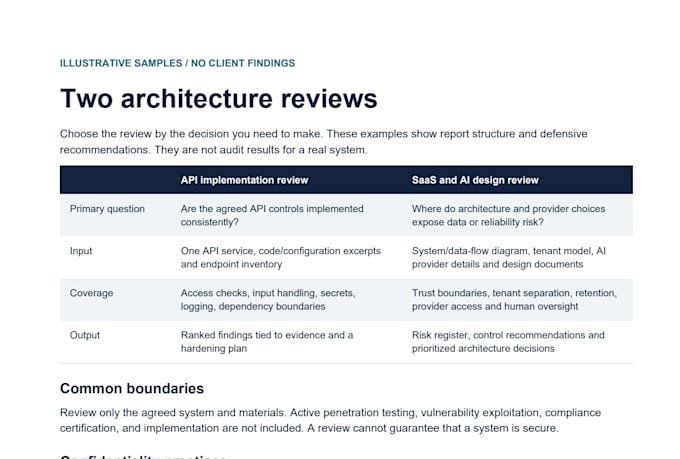
Elige esta revisión cuando necesites evaluar una implementación de API existente. Revisaré el código acordado, la configuración y los flujos de los endpoints para control de acceso, manejo de entradas, secretos, registros y riesgos de dependencias.
La revisión básica se limita a un servicio de API y sus flujos acordados. Los niveles más amplios cubren el conjunto de servicios acordados antes de hacer el pedido. Recibirás hallazgos clasificados vinculados a evidencia, controles recomendados, prioridades de remediación y verificaciones de aceptación.
Para diagramas del sistema, diseño de inquilinos, proveedores de IA y decisiones sobre retención de datos, elige mi revisión separada de arquitectura SaaS y IA.
Confirmo el alcance y la evidencia al inicio, te actualizo al menos cada dos días hábiles durante el trabajo activo y proporciono una entrega por escrito. La remediación se define por separado.
Utiliza materiales sanitizados y acceso de solo lectura con alcance definido. Acordamos las herramientas permitidas, la retención y la eliminación; el acceso se revoca en la entrega. La galería contiene muestras ilustrativas, no hallazgos del cliente.
No se incluye pruebas de penetración, explotación, certificación de cumplimiento, opinión legal ni garantía de seguridad.
API and SQL Performance, Integrations and Production Reliability
Idiomas
Traducción automática
Traducción automática
¿Recomendarás reescribir?
Solo si la evidencia lo respalda. El resultado preferido suele ser el camino más pequeño y creíble que reduzca riesgos y mejore la entrega, incluyendo modernización incremental cuando sea apropiado.
¿Es esto una auditoría de seguridad?
Sí. Revisaré la arquitectura de API acordada y el código en busca de riesgos de seguridad, y proporcionaré hallazgos clasificados y una hoja de ruta para fortalecer la seguridad. Esto no incluye pruebas de penetración, certificación de cumplimiento ni garantía de seguridad.
¿Qué parte del código revisarás?
Áreas representativas acordadas durante el descubrimiento. La revisión exhaustiva línea por línea de cada aplicación, servicio y repositorio está excluida a menos que se defina por separado.
¿Quién debería participar en el descubrimiento?
Idealmente un responsable técnico y un stakeholder del negocio que puedan explicar prioridades, restricciones y decisiones pasadas.