Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Arquitecto de seguridad de AWS GenAI y creador de Kosty
¿Te preocupa el desperdicio en la nube, el "Shadow AI" no documentado o las vulnerabilidades de seguridad en tu entorno de AWS?
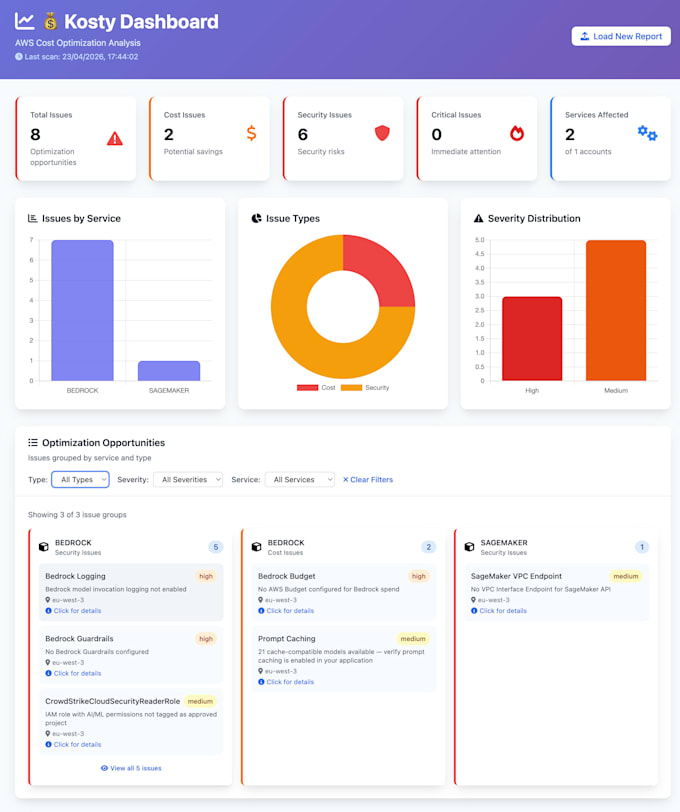
Cuando implementas Generative AI, los costos pueden dispararse y surgen nuevos riesgos (como inyección de prompts o filtración de datos sensibles). Como arquitecto de seguridad especializado en AWS y GenAI, y creador del escáner de código abierto Kosty, realizaré una auditoría profunda y automatizada de tu infraestructura.
Mi herramienta patentada escanea más de 30 servicios de AWS en minutos para mapear tu superficie de ataque y detectar fugas de presupuesto, ahorrándonos horas de descubrimiento manual.
Lo que obtendrás:
(Nota: si necesitas ayuda para solucionar las vulnerabilidades descubiertas, ¡consulta mis otros gigs para servicios de implementación!)
Hablantes de FR: ¡Soy hablante nativo de francés! ¡No dudes en enviarme un mensaje en francés!


Proveedor de la nube:
Amazon Web Services