Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
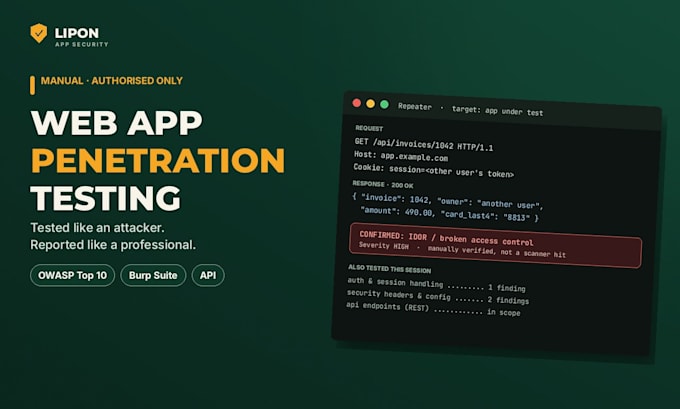
Tu aplicación web maneja datos de usuarios, pagos y tu reputación. Lo pruebo tal como lo haría un atacante, de forma segura, manual y solo con tu autorización por escrito, y luego te muestro exactamente qué corregir.
QUÉ PRUEBO
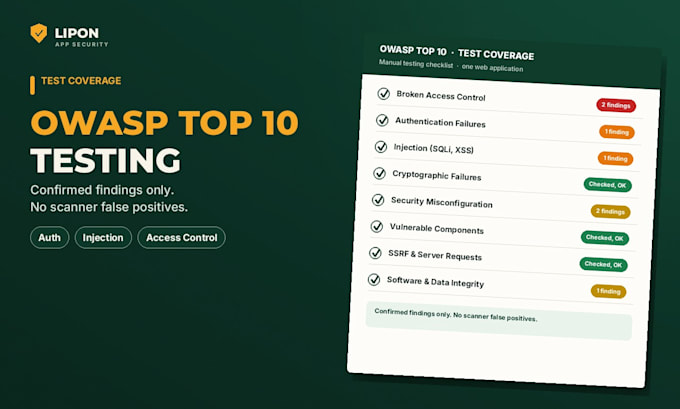
Top 10 OWASP: control de acceso roto, fallos de autenticación y sesión, inyección, malconfiguración de seguridad, archivos y datos expuestos, componentes vulnerables, además de tus endpoints de API. Prueba manual con Burp Suite, no solo un escaneo automatizado.
QUÉ OBTIENES
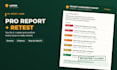
Un informe profesional por cada hallazgo confirmado: severidad, evidencia, impacto en el negocio y una solución paso a paso. La versión Premium añade una nueva prueba completa después de tus correcciones. Mira un informe de muestra en mi galería.
POR QUÉ YO
Investigador de seguridad, certificado por TCM Security en Hacking Ético Práctico. Pruebas no destructivas en una ventana acordada, sin DoS, sin daño a datos y todo se mantiene confidencial.
Envíame por mensaje tu URL y alcance antes de comprar para una verificación de alcance gratuita.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Web and AI App Security Researcher, Pentest, OWASP, Supabase RLS
Idiomas
Traducción automática
Traducción automática
¿Esto es legal y seguro para mi app?
Sí, con tu autorización por escrito y un alcance acordado, este es un servicio de seguridad estándar. Las pruebas no son destructivas: no realizo ataques de denegación de servicio, no elimino datos y no interrumpo a tus usuarios, y acordamos la ventana de pruebas antes de empezar.
¿Qué necesitas de mí?
La URL objetivo, confirmación por escrito de que eres dueño de la app o estás autorizado para probarla, cuentas de prueba para cada rol de usuario y cualquier área que quede fuera de alcance. Todo se comparte solo a través de los requisitos de pedido en Fiverr.
¿Qué incluirá el informe?
Cada hallazgo confirmado con una puntuación de severidad, evidencia clara, qué significa para tu negocio y guías de remediación paso a paso que tu desarrollador pueda seguir. Los hallazgos se verifican manualmente, así no obtendrás páginas completas de falsos positivos de escáner.
¿Pruebas APIs además de sitios web?
Sí. Si tu app web incluye una API REST o GraphQL, dímelo en tu mensaje de alcance y añadiré comprobaciones de autenticación, autorización y exposición de datos para los puntos finales de la API en la evaluación.
¿Retestes tras arreglar los problemas?
El paquete Premium incluye un retest de los hallazgos corregidos tras que tu equipo aplique las correcciones del informe, además de un informe actualizado que muestre qué está cerrado y qué aún necesita trabajo.
¿Qué NO pruebas?
No pruebo sistemas que no posees, redes sociales o cuentas de correo, y no ofrezco servicios de denegación de servicio, phishing o ingeniería social. Si no estás seguro de si tu objetivo está en alcance, envíame un mensaje primero.
¿Solo pruebas apps que poseo o para las que tengo permiso?
Sí: pruebo únicamente sistemas que posees o para los que tienes autorización para hacer pruebas. Esa es una regla estricta de pruebas de penetración profesionales y te protege legalmente.
¿Puedo ver el formato del informe antes de hacer el pedido?
Sí: en la galería de Gigs de mi perfil hay una muestra completa del informe (en el servicio de auditoría de apps codificado por vibes). Los informes de pentest siguen el mismo formato: hallazgos clasificadados por severidad, evidencia, impacto y soluciones, además de una opción de re-prueba.