Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
OSCP, CEH Master, CPENT, tester de penetración y consultor de seguridad
Nivel 1
Ha cumplido determinados criterios de rendimiento y muestra un gran potencial en la plataforma.
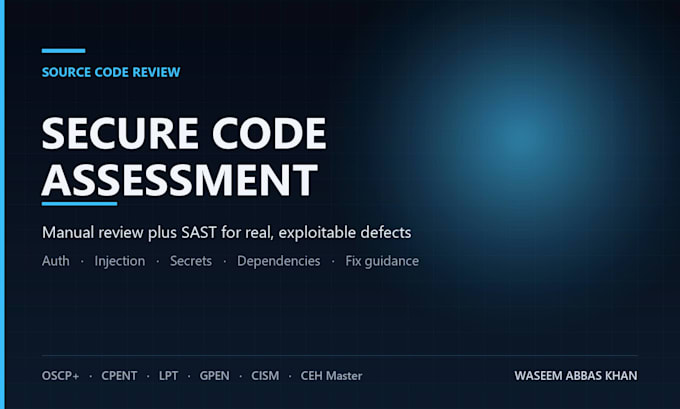
Los escáneres automatizados generan ruido. Esta es una revisión manual de seguridad, línea por línea, de tu código fuente por un tester de penetración, combinada con herramientas SAST, para que obtengas hallazgos en los que tus desarrolladores realmente puedan actuar.
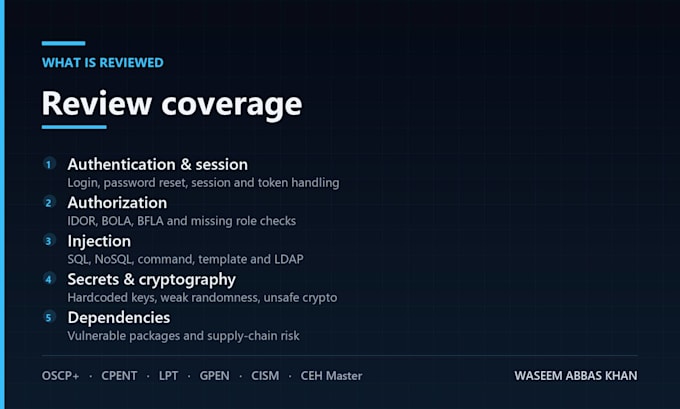
Reviso por:
- Fallos de autenticación y gestión de sesiones
- Brechas de autorización y control de acceso (IDOR, BOLA, BFLA)
- Inyección: SQL, NoSQL, comando, plantilla y LDAP
- Deserialización insegura y manejo de carga de archivos
- Secretos y credenciales comprometidos en el repositorio
- Uso criptográfico inapropiado y debilidad de aleatoriedad
- Riesgo de dependencias y de la cadena de suministro
- Registro (logging), manejo de errores y exposición de datos
Cada hallazgo incluye la referencia al archivo y la línea, una explicación clara, prueba de concepto cuando sea seguro, severidad (CVSS 3.1) y un ejemplo de remediación a nivel de código. Puedo adaptar la pila: Python, Node.js, PHP, Java, .NET, Go, Ruby o TypeScript.
Básico: hasta 5,000 líneas, un lenguaje.
Estándar: hasta 20,000 líneas, dos lenguajes, revisión de dependencias.
Premium: hasta 50,000 líneas, revisión totalmente manual, taller de remediación y retest.
Envíame el enlace del repositorio o un archivo comprimido, además de una breve nota sobre lo que más te preocupa.
Dispositivo:
Escritorio
•
Laptop
•
Servidor
•
Móvil
•
Tableta
Sistema operativo:
Windows
•
Linux
•
Unix
•
Android
Traducción automática
Mi código es privado. ¿Cómo accedes a él?
Invitación a repositorio privado, archivo zip o una rama compartida. El acceso se elimina al finalizar el servicio.
¿Firma usted un NDA?
Sí. Envíalo tú, o puedo facilitar un NDA mutuo.
¿Esto es lo mismo que un pentest?
No. Esta es una revisión de código en caja blanca; encuentra problemas antes y señala la línea exacta de código.