Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr



Traducción automática
¿Necesitas SOC 2 o ISO 27001 para cerrar un trato con una empresa pero no estás seguro de qué tan cerca estás de estar audit-ready?
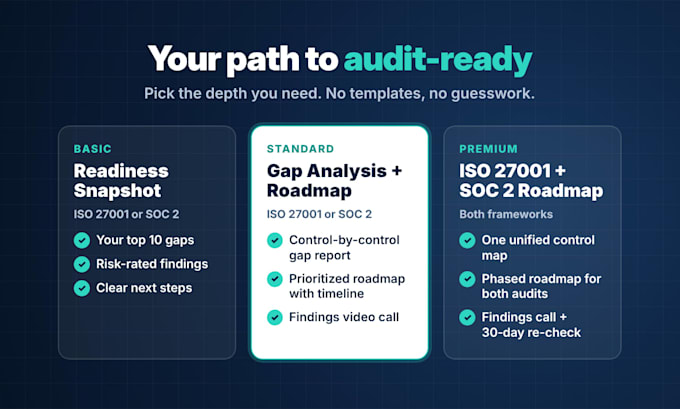
Evaluaré tus prácticas de seguridad actuales frente a SOC 2 (Criterios de Servicios de Confianza) o ISO 27001:2022 (cláusulas y Anexo A), te mostraré exactamente qué falta y te daré una hoja de ruta priorizada hacia la certificación.
Lo que obtienes:
Por qué trabajar conmigo:
También implemento controles en Microsoft 365, Entra ID e Intune, para que tu hoja de ruta sea práctica, no teórica.
¿No estás seguro de qué paquete encaja? Envía un mensaje primero y confirmaré el alcance correcto.
ISO 27001 Lead Auditor, SOC 2, ISO 42001 and Microsoft 365 Security
Idiomas
Traducción automática
Traducción automática
¿Necesito ISO 27001, SOC 2 o ambos?
Los clientes de EE. UU. suelen pedir SOC 2; los clientes de la UE y globales suelen solicitar ISO 27001. Dímelo a quién le vendes y te recomendaré una. Si necesitas ambos, Premium los integra para que puedas construir cada control una vez.
¿Esto me certificará?
Muestra exactamente qué corregir antes de tu auditoría. La auditoría la realiza una parte independiente: un organismo de certificación acreditado para ISO 27001, o una firma de CPA licenciada para un informe SOC 2.
SOC 2 Tipo I o Tipo II: ¿cuál cubres?
Ambos. Tipo I verifica que tus controles están diseñados correctamente en un momento concreto; Tipo II verifica que operaron durante 3-12 meses. Señalaré qué brechas impiden el Tipo I y qué necesitas comenzar a recopilar para el Tipo II.
¿Qué necesitas de mí?
Responde a las preguntas para el pedido, cualquier política o informes de auditoría previos que tengas, y una llamada de 30-60 minutos o un cuestionario con quien gestione tu IT y seguridad. No se necesita acceso administrativo a tus sistemas.
¿Trabajas con Vanta, Drata o Secureframe?
Sí. Soy Administrador Verificado de Vanta. Si ya usas una plataforma de cumplimiento, usaré tu estado de controles y pruebas como entrada, para que el roadmap encaje con la herramienta que tengas.
¿También escribes las políticas faltantes?
No en este servicio. Tu informe lista todas las políticas faltantes o débiles. Si quieres que las redacte, ofrezco ese servicio de políticas por separado. Envíame un mensaje y te enviaré una oferta personalizada.
¿Qué significa que sistemas/activos estén en alcance?
Los productos o plataformas que estarán dentro del alcance de tu auditoría, por ejemplo tu aplicación SaaS principal y su entorno en la nube. La mayoría de las startups necesita 1. Envíame un mensaje si tienes más.