Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
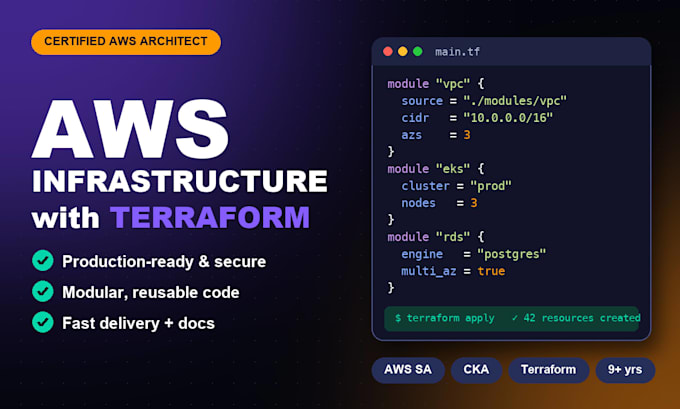
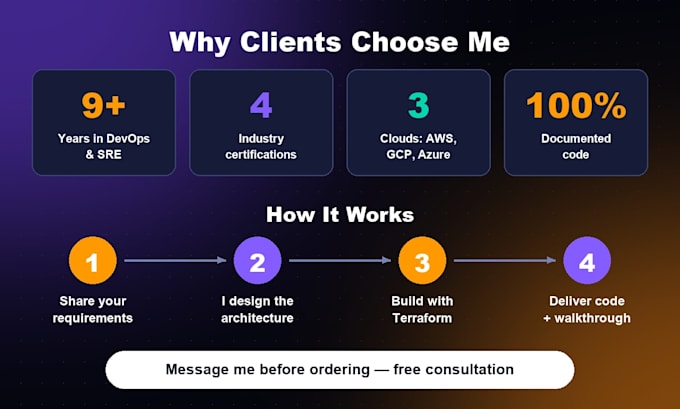
Infraestructura segura, escalable en AWS, Azure o GCP, creada como código Terraform limpio y modular por un AWS Solutions Architect certificado con más de 9 años de experiencia en producción.
¿POR QUÉ TRABAJAR CONMIGO?
QUÉ PUEDO CONSTRUIR
LO QUE OBTIENES
TAMBIÉN DISPONIBLE: GCP y Azure, importar recursos existentes a Terraform y arreglar código de Terraform roto.
Envíame un mensaje antes de ordenar para una consultoría GRATUITA y te recomendaré el paquete adecuado para ti!

Herramientas:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Formación de la nube
Framework:
Terraform
•
Ansible
•
Títeres
Lenguaje de programación:
Bash
•
Python
Experiencia:
Instalación
•
Migración
•
Configuración
Traducción automática
¿Necesitas acceso a mi cuenta de AWS?
No siempre. Puedo escribir y probar el código en mi sandbox y tú lo aplicas tú mismo. Si quieres que lo implemente, basta con un usuario IAM limitado. Nunca compartas credenciales de root.
¿Puede usted trabajar con mi infraestructura existente?
Sí. Puedo importar recursos de AWS existentes a Terraform, refactorizar código desordenado en módulos limpios o ampliar tu configuración actual sin tiempo de inactividad.
¿También trabajas con GCP o Azure?
Sí. Tengo experiencia práctica con Google Cloud (GKE, VPC, IAM) y Azure (AKS, VNet, ARM). Envíame tus requisitos y te envío una oferta personalizada.
¿Qué pasa después del parto?
Obtendrás código documentado y un recorrido de cómo usarlo. Dentro de las revisiones de tu paquete arreglaré cualquier problema con el código entregado. El soporte continuo está disponible como una oferta personalizada.
¿Qué paquete debo elegir?
Los básicos cubren un recurso o una solución rápida, Standard una pila de aplicaciones lista para producción y Premium una configuración completa multi-entorno con CI/CD. ¿No estás seguro? Envíame un mensaje y te recomendaré una opción.