Explorar las categorías
Explora
Fiverr Pro
Español
$
USD



Traducción automática
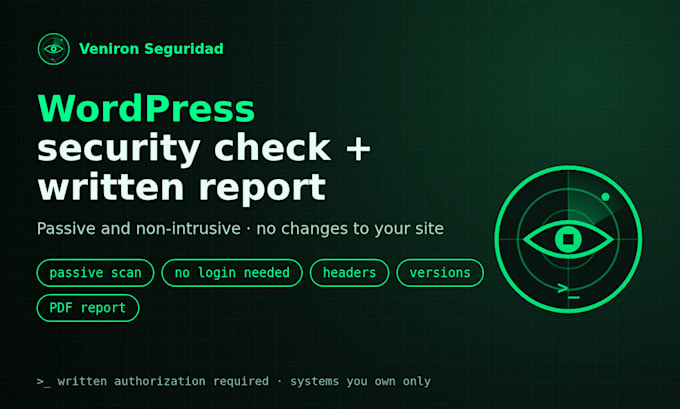
Comprobación de seguridad de WordPress pasiva y no intrusiva: nada de tu sitio se altera.
No estás seguro si tu sitio de WordPress está expuesto? Obtén una revisión de seguridad rápida y NO INTRUSIVA y un informe escrito claro.
Qué verifico (pasivo, solo información pública):
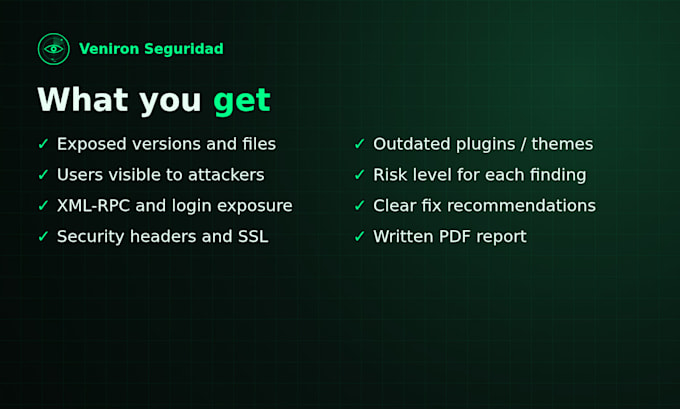
- Versiones de WordPress core, plugins y temas visibles desde fuera
- Vulnerabilidades conocidas para esas versiones (DB de vulnerabilidades WPScan, CVEs públicos)
- Configuración TLS/HTTPS y certificado
- Encabezados de seguridad (HSTS, CSP, X-Frame-Options...)
- Archivos y puntos de extremo expuestos: readme, xmlrpc.php, enumeración de usuarios
- Protección de la página de inicio de sesión
- Opcional: revisión de ajustes de wp-admin si me das acceso (Premium)
Lo que obtendrás: un informe en PDF con cada hallazgo, su nivel de riesgo y pasos de solución en lenguaje claro.
Este servicio es SOLO INFORMATIVO. No se realizan arreglos, no hay fuerza bruta, no hay explotación, no hay pruebas de carga. Debes ser dueño del sitio (o estar autorizado) y confirmarlo por escrito en el pedido.
¿Quieres que se solucionen los problemas? Consulta mi servicio de endurecimiento de WordPress.
Sobre mí: formación básica y avanzada en hacking ético, más de 10 años en Linux y macOS, y mi propio laboratorio de análisis aislado.
Envíame un mensaje antes de encargar si tienes preguntas.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Linux and WordPress Security Specialist
Idiomas
Traducción automática
Traducción automática
¿Cambiarás algo en mi sitio?
No. Este servicio es solo informe. No instalo plugins ni edito archivos. Si quieres arreglos, consulta mi servicio de endurecimiento de WordPress.
¿La revisión es segura para mi sitio?
Sí. Solo uso información pasiva, pública y solicitudes de página normales. No hay fuerza bruta, no hay explotación, no hay pruebas de carga.
¿Puedo pedir una revisión para un sitio que no es mío?
No. Debes ser el dueño del sitio o contar con autorización escrita del propietario, confirmada en los requisitos de la orden.
¿Necesito darle acceso de administrador?
No aplica para Básico o Estándar. El acceso de administrador solo es necesario (y opcional) para Premium; puedes crear una cuenta temporal y eliminarla después.