Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
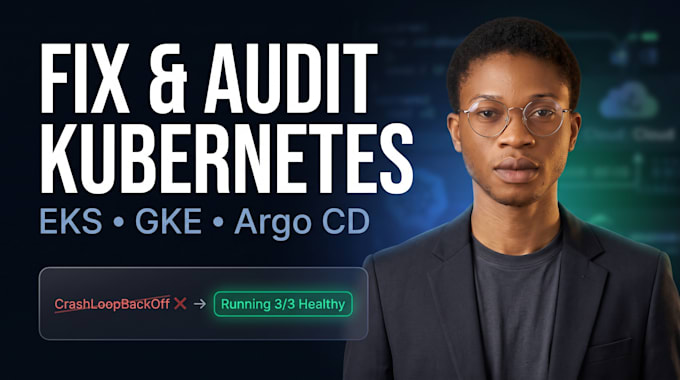
¿Tu carga de trabajo de Kubernetes está atascada en CrashLoopBackOff, falla las comprobaciones de salud o se implementa de forma impredecible?
Ofrezco diagnósticos de Kubernetes basados en evidencia y auditorías de fiabilidad para equipos de ingeniería y constructores de SaaS que ejecutan cargas de trabajo en AWS EKS, GCP GKE o clusters gestionados por ti mismo.
Lo que entrego (según paquete):
- Básico (Triag de carga de trabajo): Diagnóstico de causa raíz de 1 Deployment, StatefulSet o Job que falla a partir de tus manifiestos redactados, salida de kubectl describe y logs con correcciones YAML probadas.
- Estándar (Auditoría de Fiabilidad): Auditoría de hasta 5 cargas de trabajo cubriendo CPU/memoria, límites, sondas de liveness/readiness, HPA, PodDisruptionBudgets, RBAC y NetworkPolicies.
- Premium (Revisión de EKS/GKE y GitOps): Fiabilidad total del clúster, deriva de Argo CD / Rollouts, rollback canario, observabilidad con Prometheus/OpenTelemetry y revisión de Workload Identity.
Antecedentes y límites:
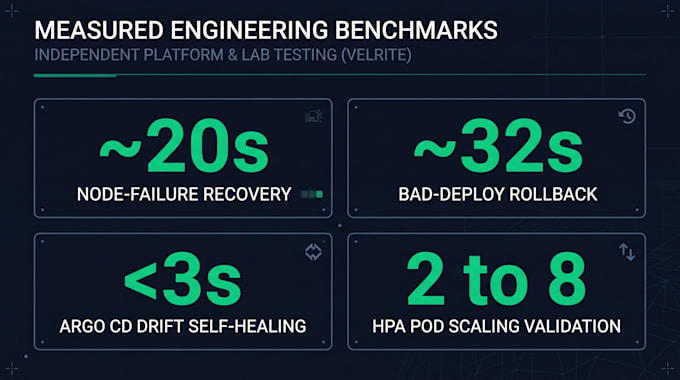
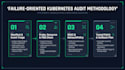
Mi metodología orientada a fallos está respaldada por benchmarks independientes de ingeniería de GCP GKE y AWS EKS (recuperación auto-curativa, deriva de Argo CD con autocorrección y resolución de carreras del scheduler). No realizo cambios de producción en vivo sin aprobación; escríbeme primero para una ejecución de clúster personalizada.
Traducción automática
¿Necesitas acceso directo a mi clúster de producción en vivo?
No. La mayoría de las revisiones y triages de causa raíz se hacen de forma segura sin conexión usando tus manifiestos YAML/Helm redactados, salidas de kubectl describe y logs de pods. Si es necesaria verificación práctica del clúster, mejor primero una oferta personalizada con permisos de solo lectura y en entorno de staging.
¿Cómo debería compartir archivos de configuración y logs de forma segura?
Siempre redacta contraseñas, tokens de API, llaves privadas TLS y secretos .env antes de subir los archivos. Nunca pegues credenciales en mensajes de Fiverr o en los requisitos del pedido.
¿Qué pasa si mi problema abarca múltiples microservicios o requiere arreglos prácticos?
La opción Básico cubre 1 carga de trabajo y Estándar cubre hasta 5 cargas. Si tu entorno requiere remediación multi-servicio o ejecución en clúster en vivo, escríbeme con tu alcance y prepararé una oferta personalizada de precio fijo con un plan de reversión claro.
¿Puedes garantizar cero tiempo de inactividad o 100% seguridad tras la revisión?
Ningún ingeniero honesto puede garantizar cero tiempo de inactividad o seguridad absoluta. Lo que entrego son soluciones de configuración concretas y probadas, hallazgos de riesgo priorizados y pasos de verificación documentados para que tu equipo pueda eliminar modos de fallo conocidos.