Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
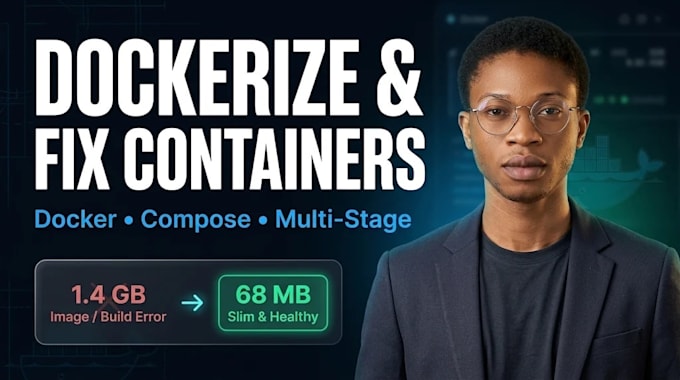
¿Imágenes de Docker hinchadas, compilaciones rotas o apps que funcionan en local pero fallan en producción?
Dockerizaré tu aplicación o arreglaré configuraciones existentes de Docker y Docker Compose para que tu stack se construya rápido, funcione de forma fiable y pase las checks de seguridad.
Qué entrego:
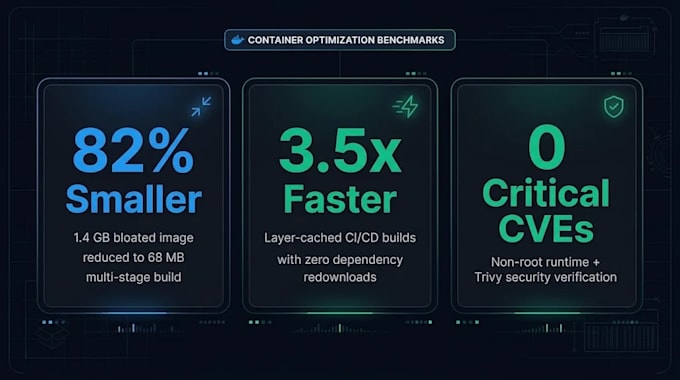
Dockerfiles multi-etapa: builds ligeros y optimizados para Node.js, Python, Go, Java, PHP y frontends estáticos, reduciendo el tamaño de la imagen hasta un 80%.
Docker Compose multi-servicio: orquestación limpia para tu app, base de datos (PostgreSQL, MySQL, MongoDB), Redis y workers en segundo plano con checks de salud, networks y volúmenes persistentes.
Depuración de build y runtime: resolver conflictos de dependencias, errores de permisos, problemas de enlace de puertos y configuraciones incorrectas de .dockerignore.
Endurecimiento de seguridad en producción (Premium): usuarios de contenedor sin root, imágenes base minimalistas distroless/alpine, capas sin secretos y un informe de escaneo de vulnerabilidades con Trivy.
Cada pedido incluye archivos de configuración limpios y comentados y un README paso a paso para que puedas ejecutar o desplegar con un solo comando.
Envíame un mensaje con tu stack técnico o el log de errores antes de ordenar para confirmar el mejor paquete.
Traducción automática
¿Qué lenguajes y frameworks de programación soportas?
Dockerizo Python (Django, FastAPI, Flask), Node.js (Express, NestJS, Next.js), Go, Java (Spring Boot), PHP (Laravel), Ruby y frontends estáticos en React/Vue, además de bases de datos y caches como PostgreSQL, MySQL, MongoDB y Redis.
¿Puedes arreglar un Dockerfile o una configuración de Docker Compose existente que esté fallando?
Sí. Envíame tu Dockerfile actual, docker-compose.yml y los logs de error de build/runtime. Diagnosticaré la causa raíz, optimizaré el caching de capas, arreglaré la red o permisos de volúmenes y verificaré un build limpio.
¿Cómo gestionas las variables de entorno y credenciales sensibles?
Las secrets nunca se incrustan en las capas de la imagen. Proporciono una plantilla .env.example limpia y configuro la inyección del entorno en runtime o Docker secrets para que tus credenciales queden totalmente separadas de tu código.
¿También puedes desplegar mi app dockerizada en AWS, un VPS o Kubernetes?
Sí. Puedes añadir el extra de Kubernetes Deployment YAML a este Gig, o enviarme un mensaje para una oferta personalizada para desplegar tus contenedores en AWS ECS/EC2, DigitalOcean o configurar builds automatizados de GitHub Actions CI/CD.