Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Desarrollador Full Stack, integraciones de API y seguridad
Hola, soy Mohamed :) un desarrollador que también realiza pruebas de penetración, así que miro tu código como lo haría un atacante.
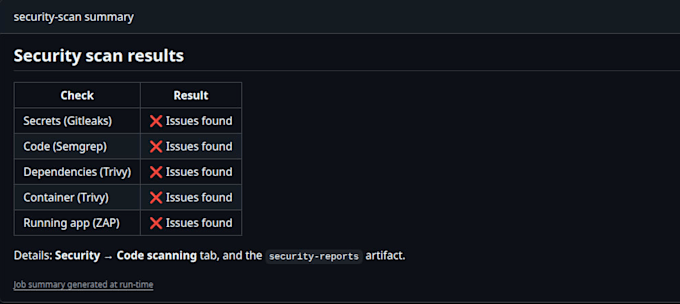
Configuro comprobaciones de seguridad automáticas en tu pipeline CI/CD. Las contraseñas filtradas, paquetes riesgosos y vulnerabilidades comunes se detectan antes de que lo entregues, no después.
Lo que obtienes
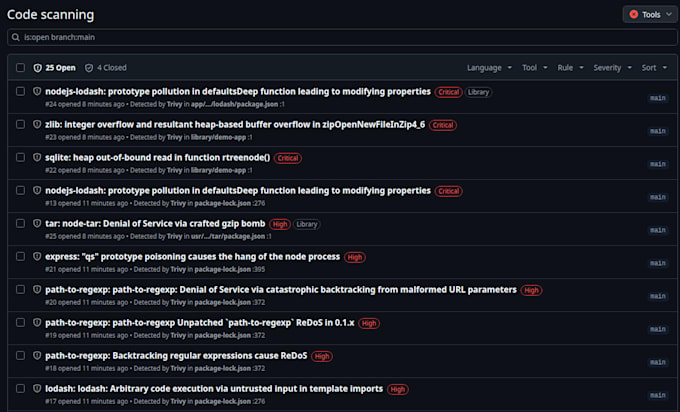
Escaneos en busca de secretos filtrados, dependencias vulnerables y código inseguro en cada commit
Escaneo de imágenes Docker
Alertas por Slack o correo electrónico con soluciones en lenguaje sencillo
Pruebas de la app en staging y revisión manual (Premium)
Ayuda para elegir las herramientas adecuadas para tu stack
Trabajo con GitHub Actions y GitLab CI, usando herramientas como Gitleaks, Semgrep, Trivy y OWASP ZAP. Ajusto cada configuración para que no estés pendiente de falsas alarmas.
Solo pruebo sistemas que posees o para los que tienes permiso para probar, pero esto detecta los problemas comunes temprano.
No estás seguro de qué paquete encaja? Envíame un mensaje con tu pila y te guiaré hacia la opción adecuada.

Traducción automática
¿Necesitas acceso a mi entorno de producción?
No. El acceso de lectura a tu repositorio basta. Solo necesito una URL de staging para el escaneo dinámico Premium.
¿Con qué plataformas de CI trabajas?
GitHub Actions y GitLab CI. Si usas otra, envíame un mensaje primero y te diré si puedo ayudar.
¿Esto ralentizará mis builds?
Apenas. Configuro los escaneos para que se ejecuten en paralelo o solo en las pull requests, para que añadan minutos y no horas.
¿Necesito dar permiso antes de probar mi app?
Sí, para los escaneos en staging. Necesito una confirmación por escrito de que posees la app o estás autorizado para testearla.
No estoy seguro de qué paquete necesito. ¿Qué debo hacer?
Envíame un mensaje con tu stack tecnológico y qué te preocupa. Te recomendaré el paquete adecuado antes de que hagas el pedido.