Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
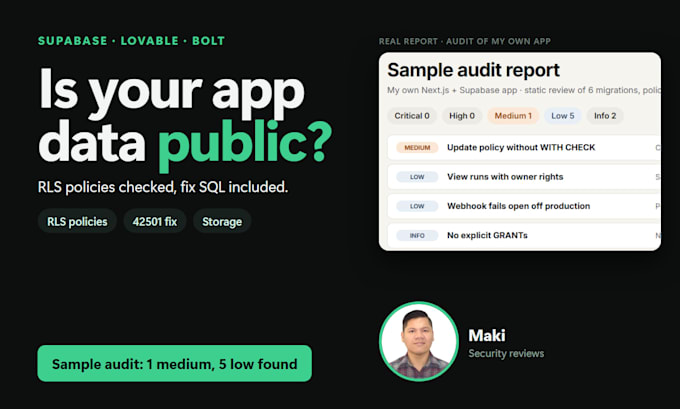
¿Construiste tu app con Lovable, Bolt o Replit y estás a punto de meter usuarios reales o datos de clientes?
El agujero más común es la capa de base de datos: tablas que cualquiera puede leer con la clave pública, porque la seguridad a nivel de fila está desactivada o una política permite todo. Verifico a qué puede acceder realmente un extraño, reviso cada tabla, vista y función, y te entrego un informe en lenguaje claro con el SQL exacto para corregir cada hallazgo.
Nueva: a partir del 30 oct 2026 Supabase deja de exponer nuevas tablas automáticamente. Las apps luego fallan con "permission denied for table" (error 42501), y la solución rápida de "grant everything" puede volver a abrir tus datos. El paquete Básico corrige esto de forma segura: seguridad a nivel de fila primero, luego solo los permisos que cada rol necesita.
Nunca leo los datos de tus usuarios: las verificaciones de fuga cuentan filas, no las abren. Solo pruebo apps que posees o para las que tienes autorización para probar, con tu OK por escrito. Esto es una revisión en un momento en el tiempo, no una garantía ni una certificación.
Envíame la URL de tu app y dime qué paquete necesitas.
Google Sheets, Apps Script and AI Automation
Idiomas
Traducción automática
Traducción automática
Mi app muestra "permission denied for table" (42501). ¿Puedes solucionarlo?
Sí, ese es el paquete Básico. A partir del 30 de octubre de 2026 Supabase ya no expone tablas nuevas automáticamente. Activo la seguridad a nivel de fila y una política primero, luego otorgo solo lo que cada rol necesita, así la corrección no expone tus datos a cualquiera.
¿Necesitas mi contraseña o la clave service_role?
No. La verificación de fuga utiliza solamente la clave pública que ya está en tu app. Para la auditoría y las correcciones te pido que me invites a tu proyecto de Supabase, y luego tú puedes quitarme el acceso. Nunca envíes contraseñas ni claves secretas por chat.
¿Vas a revisar los datos de mis usuarios?
No. Las comprobaciones de filtración cuentan filas con una petición que devuelve un número, nunca las filas en sí. Se revisan tablas, políticas y funciones sin abrir registros de usuarios.
¿Qué pasa si no encuentras nada mal?
Aún obtendrás el informe, que enumera cada comprobación que pasó, para que sepas exactamente qué se probó. Es una revisión en un punto en el tiempo, no una garantía ni una certificación.