Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
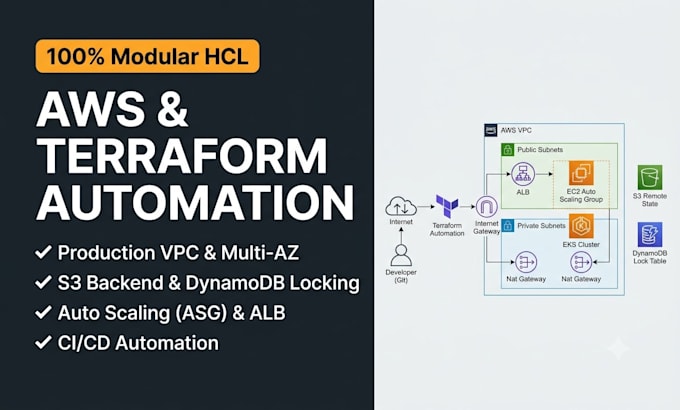
¿Quieres provisionar una infraestructura en la nube segura, escalable y completamente automatizada en AWS? Diseñaré e implementaré entornos listos para producción usando Terraform (IaC) adaptados a las necesidades de tu negocio.
Con más de 6 años de experiencia en DevOps e Ingeniería en la Nube, aseguro que tu infraestructura siga los estándares del marco AWS Well-Architected, diseñada para alta disponibilidad, seguridad y eficiencia en costos.
Lo que ofrezco:
¿Por qué elegirme?


Herramientas:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Framework:
Terraform
Lenguaje de programación:
Bash
•
Python
Experiencia:
Instalación
•
Migración
•
Depuración de código
Traducción automática
¿Qué debo proporcionar para comenzar?
Necesitarás proporcionar los requisitos de tu proyecto (o diagrama de arquitectura) y acceso a tu cuenta de AWS (mediante un usuario/rol IAM con permisos temporales restringidos, o claves de acceso de AWS). NO compartas las credenciales de tu cuenta raíz.
¿Cómo manejas las credenciales sensibles y los archivos de estado?
Implemento prácticas de seguridad estrictas. Los archivos de estado de Terraform se almacenan de forma segura en un backend remoto en S3 con bloqueo de estado en DynamoDB y cifrado en el servidor. Todas las credenciales y parámetros sensibles se gestionan mediante variables de entorno o AWS Secrets Manager / Parameter Store, nunca codificados en duro.
¿Recibiré código modular y bien documentado de Terraform?
Sí, por supuesto. Recibirás código limpio, listo para producción y completamente modular en HCL, estructurado para múltiples entornos (por ejemplo, dev, stage, prod). Siempre se incluyen instrucciones detalladas de despliegue y guías de ejecución (README.md).
¿Puedes ayudarme a integrar el código de Terraform en mi pipeline de CI/CD?
¡Sí! Dependiendo del paquete que elijas, puedo crear pipelines automatizados de CI/CD (usando GitHub Actions, GitLab CI o Jenkins) para ejecutar automáticamente terraform fmt, validate, plan y apply en push o pull requests.
¿Qué pasa si necesito cambios o soporte después de que se complete el pedido?
Todos los paquetes incluyen soporte de revisión post-entrega para asegurar que todo funcione perfectamente en tu entorno. Si necesitas mantenimiento a largo plazo o futuras actualizaciones, podemos configurar un pedido personalizado o un retainer continuo.