Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
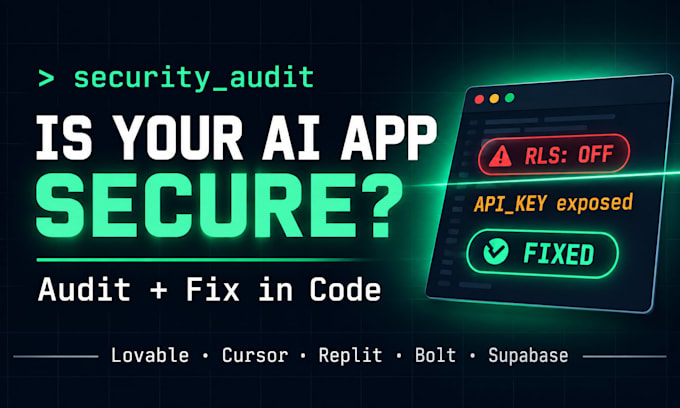
Tu app funciona. ¿Pero es segura?
En 2026, un escaneo de 3.680 apps vibecodeadas con Supabase encontró que el 57% permitían que cualquiera lea su base de datos sin iniciar sesión. Construidas con Lovable, Cursor, Bolt, Replit o v0? La tuya podría ser una de ellas, y los atacantes revisan antes de que lo hagas tú.
Una fuga puede costarte tus usuarios, tus créditos de API y tu reputación. encuentro los agujeros y los cierro antes del lanzamiento.
QUÉ REVISO
- Claves y secretos expuestos en tu código
- Supabase / Firebase RLS y reglas de base de datos
- Inicio de sesión roto, sesiones, JWT y restablecimiento de contraseñas
- Inyección SQL, XSS, CSRF e IDOR
- Limitación de tasa, CORS y cabeceras de seguridad
- Flujos de pagos y webhooks
LO QUE OBTIENES
- Un informe claro: cada fallo, su riesgo, prueba y solución
- Fallos críticos arreglados directamente en tu código
- Reprueba para confirmar que cada arreglo funciona
- Resumen en lenguaje sencillo, sin jerga
POR QUÉ YO
Soy desarrollador full stack (React, FastAPI, Python, Supabase) con 3 años en producción. No solo escaneo y entrego un PDF. También construyo apps, así que arreglo lo que encuentro.
No sabes qué paquete te conviene? Envíame tu stack y te lo digo con franqueza antes de que pidas.
python automation and website developer
Idiomas
Traducción automática
Traducción automática
Mi app funciona bien. ¿Por qué necesito una auditoría?
Trabajar y estar seguro son cosas distintas. la mayor parte de las filtraciones ocurren silenciosamente por reglas de base de datos ausentes o claves expuestas. No te darás cuenta hasta que alguien más lo haga. Una auditoría las encuentra primero.
¿El código generado por IA es realmente tan arriesgado?
A menudo, sí. Las grandes auditorías de 2026 de apps vibecodeadas en vivo encontraron al menos un fallo de seguridad en el 98-99% de ellas, principalmente falta de RLS, claves expuestas y cabeceras de seguridad ausentes.
¿Necesitas mis contraseñas o claves de producción?
No. Basta con un repositorio o URL de staging. Nunca envíes credenciales de producción. Si compartes alguna clave, rotala tras la entrega.
¿Solo reportas, o también arreglas los problemas?
Básico es solo informe. Las correcciones estándar cubren todos los problemas críticos y altos en tu código. Premium arregla todo lo encontrado, endurece la app y realiza una nueva prueba.
¿Qué herramientas y stacks cubres?
Apps construidas con Lovable, Cursor, Bolt, Replit, v0, Claude o ChatGPT. Next.js, React, FastAPI, Flask, Node, Supabase, Firebase, Vercel y REST APIs.
¿Puedes garantizar que mi app es 100% segura?
Ningún auditor honesto puede prometer eso. Cubro los problemas más comunes y dañinos, muestro pruebas de cada uno, los arreglo y vuelvo a probar cada arreglo.
¿Probarás mi sitio en vivo?
Solo apps que poseas o para las que tengas autorización para probar, usando chequeos seguros y no destructivos. Se recomienda staging.
