Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
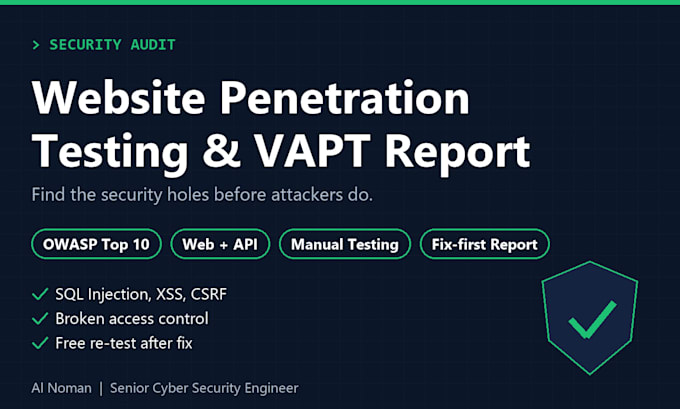
¿Preocupado de que tu sitio web o API tenga agujeros de seguridad? Lo probaré como lo haría un atacante real y te entregaré un informe claro sobre el que tus desarrolladores podrán actuar.
Soy un Ingeniero Sénior de Ciberseguridad gestionando un SOC en vivo. Cada prueba es manual y con apoyo de herramientas (Burp Suite, Nmap, Kali Linux), basada en el OWASP Top 10.
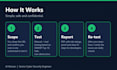
Qué verifico:
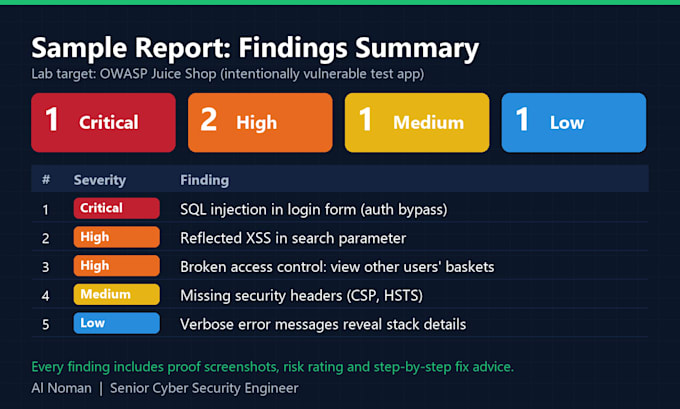
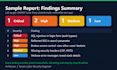
Qué obtendrás:
Reglas que sigo:
Por favor, envíame un mensaje antes de ordenar para acordar el alcance y el timing.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Senior Cyber Security Engineer, VAPT and SOC Automation
Idiomas
Traducción automática
Traducción automática
¿La prueba romperá mi sitio web?
No. Uso pruebas seguras y no destructivas. También puedo probar una copia de staging si lo prefieres.
¿Necesita mis datos de inicio de sesión?
Solo una cuenta de prueba, nunca tu contraseña de administrador. Crea un usuario de prueba separado para mí.
¿Qué pasa si no encuentras nada crítico?
Aún obtendrás un informe completo que muestre qué se probó y qué pasó, prueba útil para tus clientes y auditorías.
¿Arreglas las vulnerabilidades?
Te doy pasos claros de corrección para tus desarrolladores. Arreglar el código puede hacerse como una oferta personalizada aparte.