Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿Buscas asegurar tu infraestructura, analizar actividades sospechosas del sistema o triage de alertas del Security Operations Center (SOC)? Ofrezco monitoreo de ciberseguridad profesional y análisis de logs para identificar amenazas antes de que afecten tu negocio.
Servicios ofrecidos:
Análisis de logs: Inspección profunda de logs de Linux, Windows, servidores web y redes.
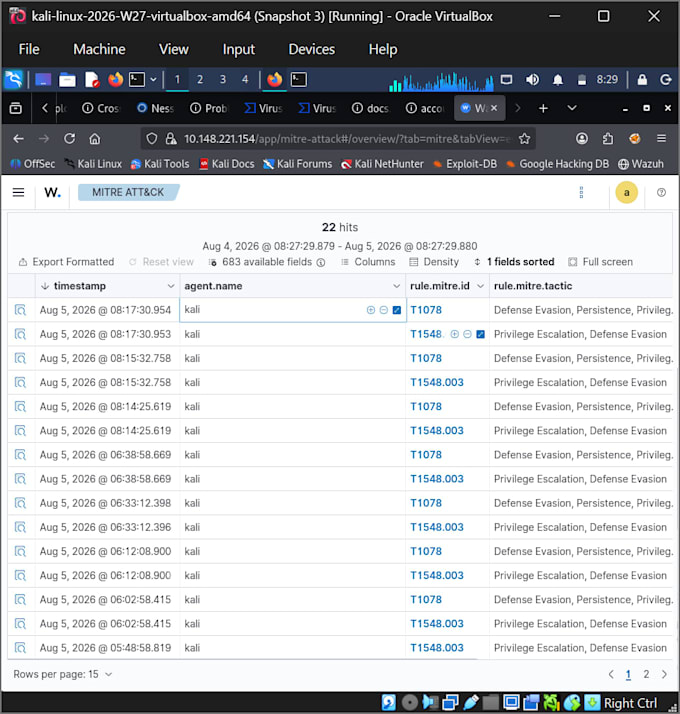
SIEM y triage de alertas: Análisis de alertas (Wazuh, Splunk, Elastic) para diferenciar falsos positivos de amenazas críticas.
Análisis de incidentes: Investigación de intentos de acceso no autorizado, actividad de malware y anomalías en la red.
Reportes accionables: Informes claros y estructurados que detallan los riesgos identificados y guías paso a paso para la remediación.
¿Por qué elegirme?
Formado en operaciones modernas de ciberseguridad y defensa de redes.
Experiencia práctica con plataformas SIEM, análisis de tráfico y administración de sistemas.
Comunicación clara con stakeholders no técnicos y entrega rápida.
Nota: Por favor, envíame un mensaje directo antes de hacer un pedido para que podamos discutir tu entorno técnico y requisitos específicos.


Dispositivo:
Escritorio
•
Laptop
•
Tableta
•
Enrutador
•
Impresora
Sistema operativo:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Traducción automática
¿Qué formatos de logs analizas?
Analizo logs de autenticación y syslogs de Linux, logs de eventos de Windows, logs de acceso/error de servidores web, logs de firewall y exportaciones de SIEM (Wazuh, Splunk).
¿Necesito compartir credenciales del sistema en crudo?
No. Puedes enviar archivos de logs (.txt, .csv, .json, .pcap) de forma segura o conceder acceso de solo lectura a dashboards de monitoreo con permisos limitados.