Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Experto en automatización con Python y web scraping
¿Preocupado de que tu código tenga fallos de seguridad ocultos o secretos filtrados antes del lanzamiento? Vamos a asegurarlo.
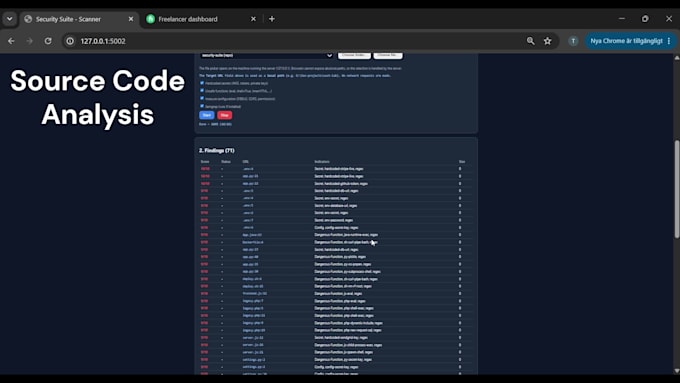
Las apps modernas, especialmente los MVPs construidos rápido y bases de código generadas por IA (Cursor, Lovable, Copilot), a menudo esconden agujeros de seguridad críticos. Realizo una Prueba de seguridad estática de la aplicación (SAST) y una auditoría de seguridad del código fuente manual para encontrar y corregir vulnerabilidades antes de que lo hagan los hackers.
Qué verifico en tu base de código:
Lo que obtienes:
¿Ya tienes un repositorio preparado? Envíame un mensaje con tu stack tecnológico antes de hacer el pedido para una revisión inicial gratuita.
Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
JavaScript
•
Node.js
•
PHP
•
Python
•
SQL
Dispositivo:
PC
•
Mac
•
Linux
Traducción automática
¿Qué lenguajes de programación y frameworks auditas?
Me especializo en Python, JavaScript/TypeScript, Node.js y frameworks web modernos, así como en codebases generados por IA (Cursor, Bolt, Lovable). Envíame un mensaje si tienes otra pila tecnológica.
¿ Solo proporcionas un informe o también puedes arreglar los errores de seguridad?
Los planes Básico y Estándar incluyen un informe detallado con fragmentos de código exactos sobre cómo corregir cada fallo. Si quieres que parchee el código directamente, ¡elige el paquete Premium!
¿Cómo puedo compartir mi código fuente de forma segura?
Puedes enviar aquí en Fiverr un archivo ZIP de la base de código o invitarme como colaborador de solo lectura temporal a tu repositorio privado de GitHub/GitLab.