Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Experto en automatización con Python y web scraping
¿Tu sitio web en vivo o tu aplicación web es vulnerable a hackers? Descúbrelo antes de que lo hagan ellos.
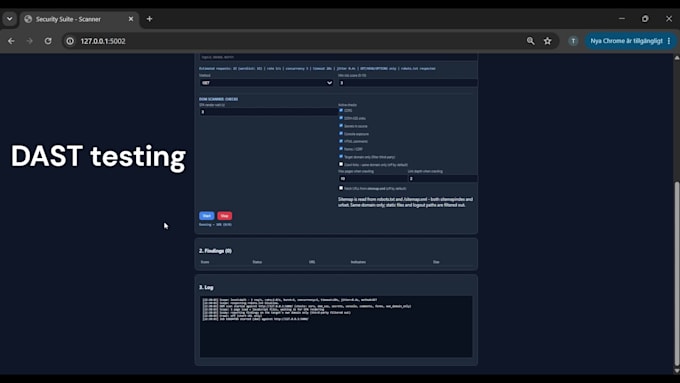
Lanzar una aplicación web o SaaS sin probarla contra ataques del mundo real es un gran riesgo. Realizo pruebas exhaustivas Dynamic Application Security Testing (DAST) y penetration testing de OWASP Top 10 en tu sitio web, aplicación web o API en vivo para descubrir agujeros de seguridad explotables.
Qué pruebo en tu aplicación en vivo:
Lo que recibes:
¿Tienes una URL en vivo o un entorno de staging? Envíame un mensaje con tu enlace antes de ordenar para una revisión inicial gratuita!


Aplicación de prueba:
Aplicación web
Dispositivo:
PC
•
Mac
•
Linux
Traducción automática
¿Este test de seguridad hará que se bloquee o dañe mi sitio web en vivo?
¡No! Utilizo métodos de prueba seguros y no destructivos. Sin embargo, para pruebas de penetración profundas (Standard/ Premium), siempre se recomienda probar en un entorno de pruebas o staging si dispones de uno.
¿Cuál es la diferencia entre tus gigs de SAST y DAST?
SAST analiza tu código fuente estático desde el interior. Este servicio (DAST) prueba tu sitio web o app en ejecución desde el exterior, simulando cómo un atacante real atacaría tus URLs y APIs en vivo.
¿Puedes probar detrás de una muro de inicio de sesión (pruebas autenticadas)?
¡Sí! En los paquetes Standard y Premium pruebo tanto las páginas públicas como los paneles de usuarios/admin iniciados para verificar vulnerabilidades de escalada de privilegios e IDOR.