Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Apoyo en currículum y carrera en ciberseguridad SOC GRC TPRM
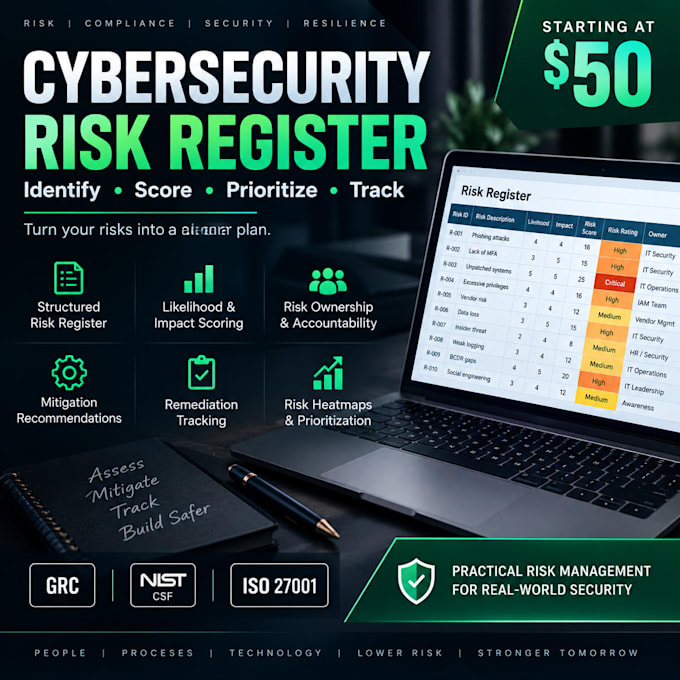
Ayudo a empresas y equipos a organizar los riesgos de ciberseguridad en un registro de riesgos claro y estructurado.
Un registro de riesgos te ayuda a entender qué podría salir mal, cuán grave es cada riesgo, quién lo posee y qué se debe hacer al respecto.
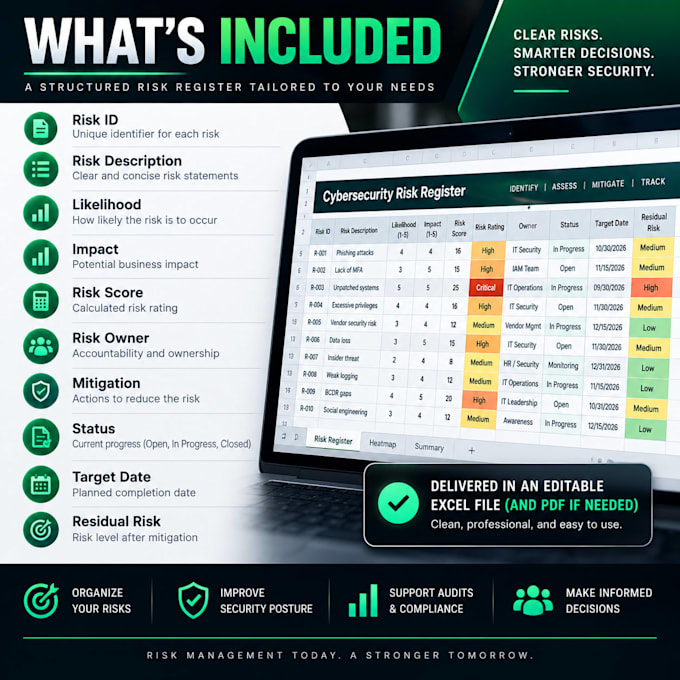
Puedo crear o mejorar un registro de riesgos de ciberseguridad que incluya:
Este servicio puede apoyar GRC, evaluaciones de ciberseguridad, auditorías internas, revisiones de riesgos de proveedores, preparación para ISO 27001, gestión de riesgos basada en NIST y planificación general de seguridad.
Me enfoco en documentación práctica que sea fácil de entender tanto para stakeholders técnicos como no técnicos.
Este servicio apoya la documentación y análisis de riesgos y no reemplaza asesoramiento legal, regulatorio o auditorías formales.


Tipo de negocios:
Startups
•
Corporativo
Sector:
Servicios y consultoría de negocios
•
Ciberseguridad
Traducción automática
¿Puedes crear un registro de riesgos desde cero?
Sí. Si proporcionas tu entorno, sistemas, riesgos o hallazgos de evaluación, puedo organizarlos en un registro de riesgos estructurado.
¿Puedes mejorar un registro de riesgos existente?
Sí. Puedo limpiar las declaraciones de riesgos, puntuaciones, propiedad, acciones de mitigación, seguimiento del estado y estructura general.
¿Qué marcos puede soportar esto?
El registro puede apoyar trabajos generales de GRC y marcos como NIST CSF y ISO 27001.
¿Garantizas el cumplimiento o el éxito en auditorías?
No. Este es un servicio de soporte para documentación y gestión de riesgos. No garantiza certificaciones, cumplimiento o resultados de auditorías.