Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Probador de penetración
¿Tu sitio web es realmente seguro? Lo audito según OWASP Top 10 y te ayudo a solucionar los problemas antes de que los encuentren los atacantes reales.
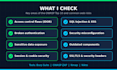
LO QUE REVISO:
Inyección SQL y XSS
Problemas de autenticación rota y sesiones
Fallos en control de acceso (IDOR)
Configuración de seguridad incorrecta
Exposición de datos sensibles
Componentes desactualizados y plugins vulnerables
Problemas con SSL/TLS y encabezados de seguridad
LO QUE RECIBES:
Informe resumido con niveles de severidad
Capturas de pantalla anotadas como prueba
Recomendaciones claras y paso a paso para solucionar
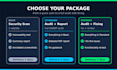
Informe detallado en PDF (Estándar y Premium)
Corrección de vulnerabilidades y re-prueba (Premium)
Funciona con WordPress, PHP, Laravel, Node.js, Flask y sitios web personalizados.
Herramientas: Burp Suite, OWASP ZAP, Nmap, Nikto.
IMPORTANTE: Solo pruebo sitios web que posees o para los que tienes permiso escrito para probar. Por favor, envíame un mensaje antes de ordenar para confirmar el alcance.

Aplicación de prueba:
Sitio web
Tecnología de desarrollo:
C/C++
•
Go
•
JavaScript
•
Kotlin
•
PHP
Dispositivo:
PC
•
Linux
Traducción automática
¿La prueba hará que mi sitio web deje de funcionar?
No. La prueba es controlada y cuidadosa, y evito pruebas de carga pesada o destructivas. Aún así, recomiendo hacer una copia de seguridad antes de comenzar, especialmente para el paquete Premium.
¿Necesitas permiso escrito para probar mi sitio?
Sí. Solo pruebo sitios web que posees o para los que tienes permiso escrito. Confírmame esto al hacer el pedido. No puedo continuar sin ello.
¿Qué paquete incluye la corrección de vulnerabilidades?
Solo el paquete Premium incluye la corrección y la re-prueba. Los paquetes Básico y Estándar te entregan los hallazgos y las instrucciones claras para que tú o tu desarrollador puedan aplicarlas.
¿Qué necesito compartir para la corrección en el paquete Premium?
Necesito acceso a tu código o hosting, preferiblemente en una copia de staging. Primero realiza una copia de seguridad completa. Nunca guardo tus credenciales después de completar el pedido.
¿Qué tecnologías soportan?
WordPress, PHP, Laravel, Node.js, Python/Flask y sitios web personalizados. Si usas otra tecnología, envíame un mensaje primero y te confirmaré si puedo ayudarte.
¿Mis hallazgos permanecerán confidenciales?
Sí. Los detalles de tu sitio y los hallazgos nunca se comparten con nadie. Estoy dispuesto a firmar un NDA si lo solicitas.


