Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Líder de desarrollo fullstack con 8 años de experiencia
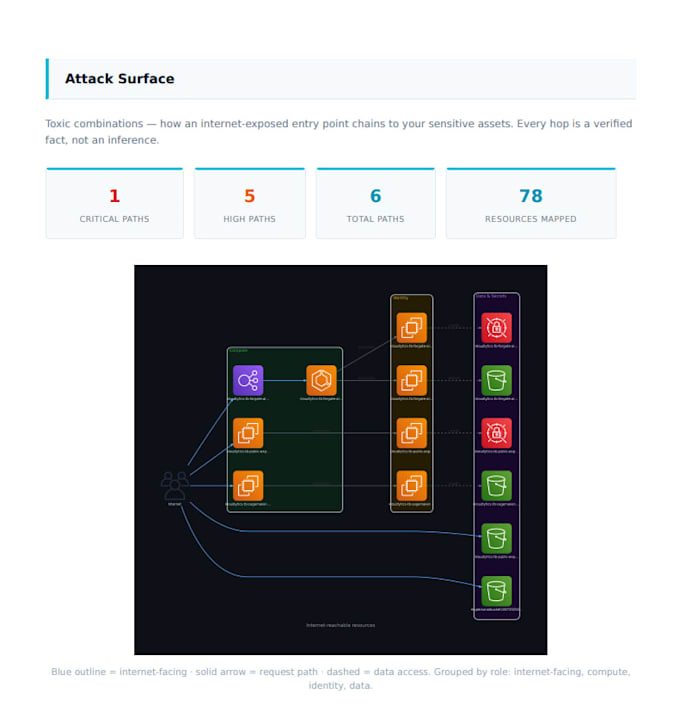
Hola, puedo ofrecerte un informe rápido sobre tu infraestructura de AWS. Más de 200 controles de seguridad en más de 36 servicios de AWS, incluyendo Bedrock y SageMaker, con mapeo de superficie de ataque y una puntuación de postura.
No necesitaré acceso de escritura a tu cuenta de AWS. Solo debes crear un rol de solo lectura para el cual te proporcionaré una plantilla de cloud formation.
La plantilla de cloud formation será transparente y podrás ver exactamente qué permisos requiero.
¡Ponte en contacto y asegurémonos de proteger tu nube!


Proveedor de la nube:
Amazon Web Services
Experiencia:
Configuración
•
Rendimiento
Traducción automática
¿Qué permisos de AWS son necesarios?
Solo se requieren permisos de IAM de solo lectura. Usamos políticas gestionadas de AWS (SecurityAudit, ReadOnlyAccess) específicas para los servicios que analizamos. Nunca solicito permisos de escritura de ningún tipo.
¿Cómo funciona el acceso entre cuentas?
Creas un rol de IAM en tu cuenta de AWS con una política de confianza que permite a mi cuenta de AWS asumirlo. El rol requiere un ID externo único que generamos — esto previene ataques de tipo 'confused deputy' donde otro cliente de AWS podría engañar a AWS para obtener acceso.
¿Se instala algo en mi entorno?
No. Es completamente sin agentes. Nos conectamos a tu cuenta mediante la API de AWS usando la API STS AssumeRole. No se instala, despliega ni ejecuta nada dentro de tu cuenta de AWS.
¿Cuánto tiempo son válidas las credenciales?
Usamos STS AssumeRole para generar credenciales temporales de corta duración para cada escaneo. Estas credenciales expiran automáticamente y nunca se almacenan a largo plazo.