Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero de seguridad
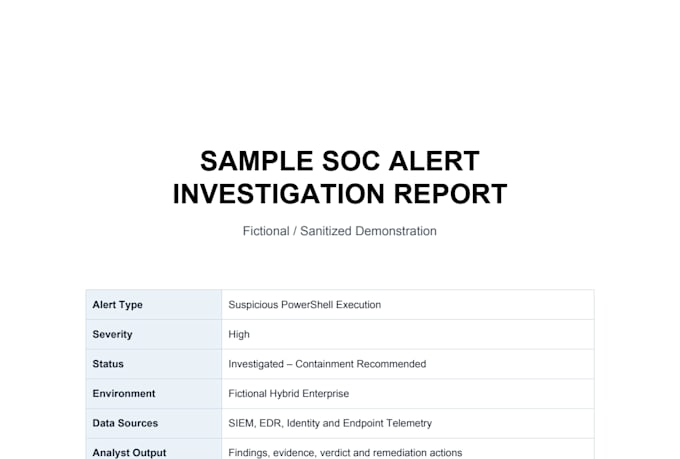
Proporciono investigación práctica de alertas SOC y análisis de registros de seguridad para identificar actividades sospechosas.
Con 1.6 años de experiencia en SOC, investigo alertas de seguridad, correlaciono registros e IOCs, realizo caza de amenazas y ofrezco recomendaciones prácticas de contención y remediación.
### Alertas y investigaciones
Alertas de phishing y correos maliciosos
Alertas de malware y seguridad en endpoints
Compromiso de credenciales y autenticación sospechosa
Toma de control de cuentas y actividad relacionada con MFA
Actividad de fuerza bruta y credential-stuffing
Investigación de IOC y caza de amenazas
Procesos sospechosos y ejecución de comandos
Explotación web y alertas WAF
Alertas de firewall y seguridad de red
Uso indebido de privilegios y actividad sospechosa en cuentas
### Herramientas
SIEM: Datadog, Splunk, Microsoft Sentinel, Kibana
EDR: CrowdStrike, Microsoft Defender
Firewall: Palo Alto, FortiGate
WAF/Proxy: Imperva, Bluecoat
Seguridad de correo electrónico: Microsoft Defender for Office 365, Symantec
Nube/Identidad: Azure, Entra ID, OCI
Red: HAProxy
### Lo que recibirás
Triaging e investigación de alertas
Correlación de registros e IOC
Hallazgos de caza de amenazas
Resumen de la investigación
Acciones recomendadas de contención y remediación
Indicadores relevantes y evidencias