Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
¿Tu sitio de WordPress ha sido hackeado? Páginas spam japonesas o de pharma en Google, visitantes redirigidos a otro lugar, una advertencia en el navegador, ¿o tu hosting suspendió la cuenta?
Somos una agencia de WordPress con 8 años de experiencia y más de 300 reseñas de clientes (98% positivas). Eliminar archivos infectados es la parte fácil. Lo que importa es encontrar cómo entraron y cerrarlo, para que el mismo ataque no funcione dos veces.
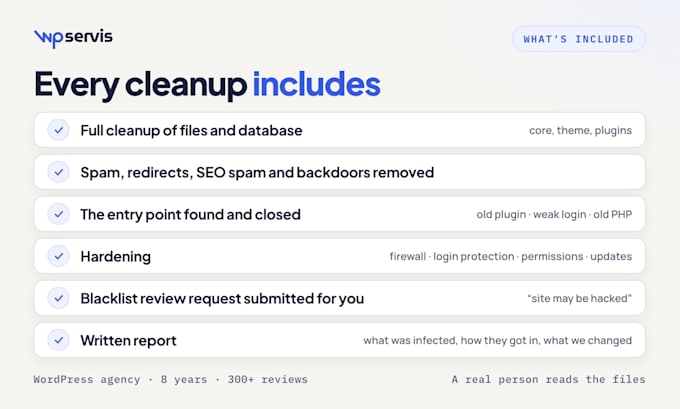
Lo que obtienes:
Limpieza manual de archivos del núcleo, tema y plugins, además de la base de datos - sin atajos automatizados
Backdoors, redirecciones, spam SEO japonés/pharma y usuarios admin desconocidos eliminados
Se encontró y arregló el punto de entrada - plugin desactualizado, login débil, PHP viejo
Endurecimiento: firewall, protección de login, permisos de archivos, actualizaciones
Eliminación de listas negras y recuperación de suspensión de hosting
Informe de prueba de limpieza: qué fue infectado, cómo entraron, qué cambiamos
Trabajamos con una copia de seguridad completa, así tus páginas, productos y pedidos permanecen donde están. Los paquetes Standard y Premium incluyen una re-limpieza de 30 días si se usa el mismo punto de entrada.
Envíanos tu URL antes de ordenar. La revisamos gratis y te decimos honestamente con qué estás lidiando.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
WordPress and WooCommerce experts, speed, security, fixes, maintenance
Idiomas
Traducción automática
Traducción automática
¿Perderé mi contenido, productos u órdenes?
No. Hacemos una copia de seguridad completa antes del primer cambio y limpiamos el código infectado de tus archivos y base de datos existentes; no borramos ni reinstalamos tu sitio. Si un archivo no se puede reparar, lo reemplazamos por el original limpio, así tus páginas, productos y órdenes permanecen intactos.
Google muestra una advertencia de sitio hackeado junto a mi resultado. ¿Qué hago ahora?
Esa etiqueta permanece hasta que Google vuelva a rastrear un sitio limpio. Limpiamos el sitio, eliminamos las páginas spam, y luego enviamos la solicitud de revisión en Search Console. Google generalmente vuelve a verificar en unos días y elimina la advertencia cuando el sitio está limpio; el tiempo lo decide ellos, no nosotros.
¿Qué acceso necesitas?
Acceso al hosting - cPanel, SFTP o SSH - además de una cuenta de administrador de WordPress. El malware se oculta en archivos que el admin de WordPress no puede ver, así que solo con login en WordPress no basta para una limpieza real. Cambia todas las contraseñas una vez que terminemos.
¿Mi hosting suspendió la cuenta. ¿Aún puedo acceder?
Generalmente sí. La mayoría de los hosts dejan accesible FTP, SSH o el panel de control mientras el sitio está offline, y restaurarán el acceso si les dices que se está haciendo una limpieza. Te enviamos el informe de limpieza para que lo pases a tu host; ese documento es lo que levanta la suspensión.
Mi sitio es Joomla, PrestaShop o PHP simple, no WordPress. ¿Puedes ayudar?
Sí, también limpiamos esos sitios. Joomla y sitios PHP personalizados son trabajo habitual para nosotros. Este servicio está tarifado para WordPress, así que envíanos la URL y te enviaremos una oferta personalizada con el alcance y precio adecuados.
¿Cómo evitas que vuelva a suceder?
Honestamente: nadie puede prometer que un sitio nunca será hackeado otra vez. Lo que podemos hacer es encontrar el agujero que se usó, cerrarlo, eliminar todas las backdoors que encontremos, actualizar todo y añadir un firewall y protección de login. La mayoría de las reinfecciones ocurren porque nunca se encontró el punto de entrada.
¿Qué pasa si el sitio se vuelve a infectar justo después de terminar?
En los paquetes Standard y Premium: si el sitio se vuelve a infectar por el mismo punto de entrada en 30 días desde la entrega, lo limpiamos de nuevo sin costo. Un ataque nuevo e independiente es un trabajo diferente. Basic solo incluye limpieza y no la re-limpieza, así que pide el paquete Standard si quieres que cierre el agujero.
¿Qué tan rápido puedes empezar?
Respondemos en un día hábil y generalmente comenzamos el mismo día en Premium. Si el sitio está suspendido por tu host o redirige activamente a los visitantes, dilo en el primer mensaje; eso pasa a prioridad en la cola.