Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Desarrollo de productos web, móvil, blockchain e IA
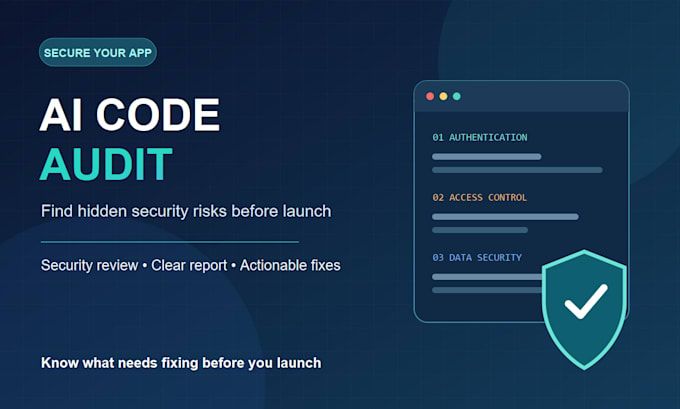
El código generado por IA puede parecer listo para lanzar, pero oculta riesgos de seguridad y fiabilidad. Reviso código de aplicaciones web de Cursor, Claude Code, Lovable, Bolt, Replit o cualquier otro flujo de trabajo y convierto los hallazgos en un plan de acción claro.
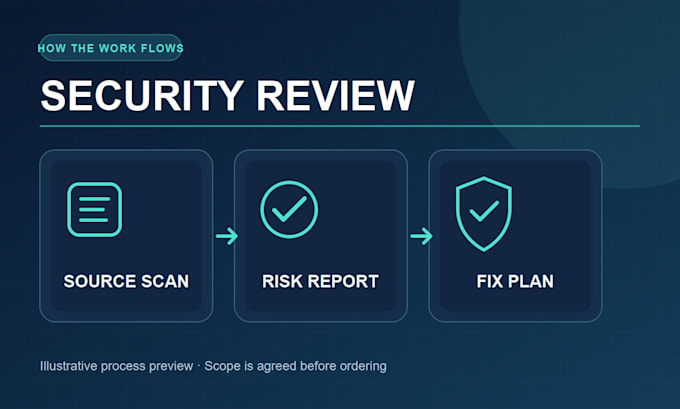
Verifico autenticación y control de acceso, secretos expuestos, validación de entradas, riesgos de inyección, permisos de base de datos, dependencias, configuración y mantenibilidad. Cada hallazgo incluye severidad, ubicación del archivo, impacto y una recomendación práctica. La revisión manual se apoya en herramientas adecuadas.
Quick Scan cubre hasta 15 archivos y riesgos críticos/altos. Full Audit cubre hasta 50 archivos con un informe PDF clasificado por severidad. Audit + Fixes cubre hasta 100 archivos, corrige hasta 10 hallazgos acordados y los vuelve a revisar. Cada paquete incluye una recorrida de hallazgos en vivo: 30 minutos para Quick Scan y Full Audit, 60 minutos para Audit + Fixes. Los conteos de archivos se refieren a archivos fuente; acordamos el alcance del repositorio antes de hacer el pedido.
SPARK+ Technologies aporta más de 8 años de experiencia en entrega de software. Envíame un mensaje con tu stack, tamaño del repositorio y tu principal preocupación para confirmar el paquete y el timeline adecuados.
Tecnología de desarrollo:
TypeScript
Traducción automática
¿Necesitas acceso a mi repositorio privado?
Una invitación de repositorio en solo lectura o un archivo de código es suficiente. Podemos acordar el acceso y el alcance en mensajes de Fiverr antes de que hagas el pedido.
¿Qué incluye Audit + Fixes?
Incluye la auditoría completa, cambios de código para hasta 10 hallazgos acordados y una nueva verificación de esas correcciones. Si el alcance es mayor, propondré una oferta personalizada antes de empezar.
¿Puedes auditar un proyecto construido con Cursor, Lovable o Bolt?
Sí, si puedes compartir el código fuente exportado o el repositorio. Dime el framework, el conteo aproximado de archivos y cualquier preocupación de despliegue o acceso.
¿Qué pasa si la auditoría no encuentra problemas críticos?
Aún recibirás el informe de hallazgos acordado. Documentaré las verificaciones realizadas, los riesgos de menor severidad y mejoras prácticas; una revisión delimitada no garantiza que el software esté libre de riesgos.