Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿Tu sitio web o API es realmente seguro o solo se asume que lo es?
Soy estudiante de Ciberseguridad e investigador de seguridad independiente que encuentra y reporta vulnerabilidades reales para ganarse la vida, no alguien que ejecuta un escáner automatizado y lo llama un "pentest".
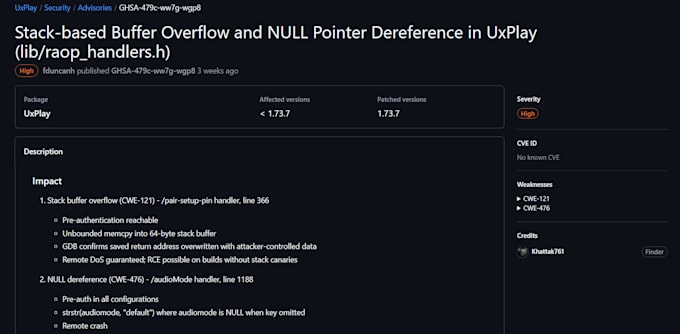
Poseo un CVE acreditado por una vulnerabilidad del mundo real que descubrí y divulgación responsable, junto con múltiples avisos de seguridad de alta severidad publicados para proyectos de código abierto mediante divulgación coordinada. Además de mi trabajo de investigación, formo parte de un equipo de CTF clasificado como #1 en Pakistán, con varias victorias en torneos a nivel nacional.
Lo que ofrezco:
Pruebas manuales de penetración en aplicaciones web y API (OWASP Top 10 y API Top 10)
Inyección SQL, XSS, SSRF, IDOR, Bypass de autenticación, Condiciones de carrera, Fallos en la lógica de negocio
Informes claros y accionables con calificaciones de severidad (CVSS) y orientación para remediación
Pruebas manuales genuinas, no un escaneo automatizado reempaquetado
Estoy al principio de mi camino como freelancer aquí en Fiverr, pero las habilidades detrás de este servicio están probadas a través de vulnerabilidades reales divulgadas, investigaciones publicadas y resultados consistentes en seguridad competitiva, no solo certificados o afirmaciones.


Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
C/C++
•
JavaScript
•
PHP
•
Python
•
SQL
Dispositivo:
Linux
Traducción automática
¿Qué información necesitas de mí para empezar?
Solo la URL o endpoint de API que deseas probar, el alcance (qué páginas/endpoints están dentro de los límites) y permiso escrito para probar si no es tu propio dominio.
¿Es una prueba manual o solo un escaneo automatizado?
Mi prueba es manual, respaldada por herramientas como Burp Suite y OWASP ZAP para cobertura, no un informe de escaneo en bruto sin revisión humana.
¿Necesito conocimientos técnicos para entender el informe?
No. Cada informe incluye un resumen claro con calificaciones de severidad, además de detalles técnicos y pasos de remediación que tu equipo de desarrollo puede actuar directamente.
¿Las pruebas afectarán mi sitio web en vivo o causarán tiempo de inactividad?
Pruebo cuidadosamente dentro del alcance acordado para evitar interrupciones, pero para sistemas en producción recomiendo probar en staging cuando sea posible, o programar durante horas de bajo tráfico.
¿Firma usted un NDA?
Sí, puedo firmar un NDA antes de comenzar si lo requieres.
¿Qué pasa si encuentras vulnerabilidades críticas?
Informaré inmediatamente sobre hallazgos críticos o de alta severidad en lugar de esperar la entrega final, para que puedas comenzar la remediación de inmediato.