Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Pruebas de penetración en redes | PTES | Nessus Professional
Refuerza la seguridad de tu red antes de que los atacantes exploten vulnerabilidades.
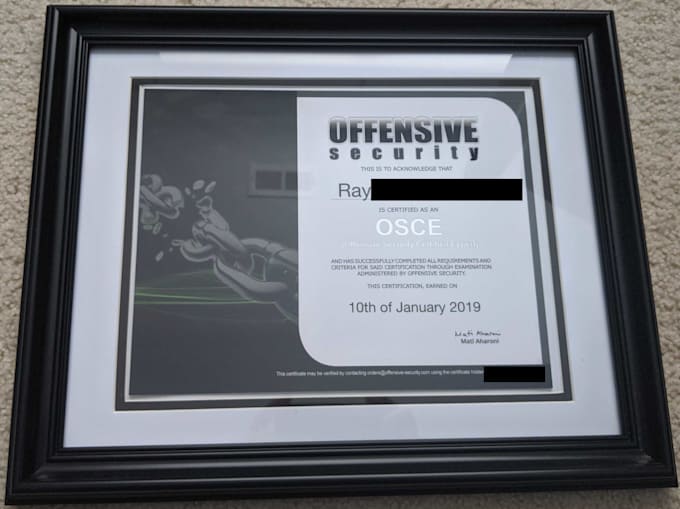
Como probador de penetración en redes certificado y con experiencia, ayudo a las organizaciones a identificar y solucionar vulnerabilidades de seguridad mediante metodologías estándar de la industria:
Lo que haré por ti
1. Reconocimiento de red y revisión de inteligencia
2. Escaneo completo de puertos y enumeración de servicios
3. Evaluación de vulnerabilidades
4. Validación manual de explotación
5. Escaneo Nessus Professional incluido
Recibirás un informe profesional detallado con resumen ejecutivo, hallazgos técnicos y severidad CVSS v3.

Traducción automática
¿Por qué necesito una prueba de penetración en la red?
Las redes suelen ser el primer punto de entrada para los atacantes. La prueba de penetración identifica servicios expuestos, configuraciones incorrectas, credenciales débiles y caminos para acceder sin autorización.
¿Realizas pruebas tanto en redes internas como externas?
Sí. La prueba externa simula a atacantes reales desde internet, mientras que la interna identifica amenazas provenientes de dispositivos comprometidos o escenarios internos.
¿Mis sistemas o usuarios experimentarán tiempo de inactividad durante la prueba?
No. Realizo pruebas no disruptivas a menos que se apruebe explícitamente para verificaciones de estrés o DoS.
¿Verificas vulnerabilidades como servicios desactualizados o protocolos débiles?
Sí. Identifico software desactualizado, puertos inseguros, cifrado débil, fallos en SMB y otras vulnerabilidades explotables.
¿Pruebas dispositivos de red como firewalls, routers y switches?
Sí. Evalúo configuraciones, controles de acceso, problemas de firmware y exposición de interfaces de gestión.
¿Con qué frecuencia debo realizar pruebas de penetración en la red?
Al menos una vez al año, o después de cambios importantes en la red, nuevos servidores o servicios desplegados recientemente.
¿Qué recibiré después de que termine la prueba?
Un informe detallado que incluye: • Descripciones de vulnerabilidades • Clasificación de severidad • Prueba de concepto cuando sea aplicable • Guía clara para solucionar los problemas
