Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
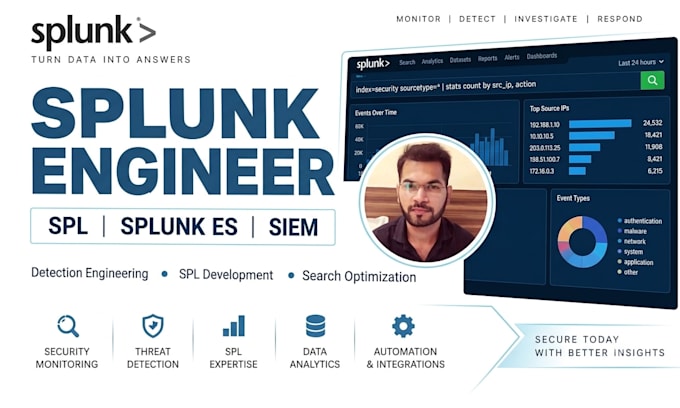
¿Necesitas ayuda con Splunk SPL, dashboards, alertas, informes o modelos de datos?
Soy un ingeniero senior de Splunk con más de 10 años de experiencia en TI y más de 8 años de experiencia práctica en Splunk.
Puedo ayudarte a crear, solucionar problemas y optimizar búsquedas en Splunk, así como a construir soluciones prácticas de monitoreo y seguridad.
Mis servicios de Splunk incluyen:
Desarrollo y resolución de problemas en Splunk SPL
Optimización de búsquedas SPL y mejora del rendimiento
Creación y personalización de dashboards en Splunk
Creación de detecciones en Splunk Enterprise Security (ES)
Desarrollo y ajuste de casos de uso de seguridad
Creación y configuración de alertas en Splunk
Búsquedas programadas y alertas
Creación y personalización de informes en Splunk
Creación y configuración de modelos de datos en Splunk
búsquedas basadas en tstats y modelos de datos
Lookup, joins y subbúsquedas
Extracción de campos y validación de datos
Solución de problemas en administración de Splunk
Integraciones con REST API y HEC
Integraciones con Jira/Splunk
Automatización con Python y Shell
Puedo trabajar con:
Splunk Enterprise
Splunk Cloud
Splunk Enterprise Security
SPL
Modelos de datos
Lookups
Dashboards
Alertas
Informes
Búsquedas programadas
Traducción automática
¿Qué información necesitas de mí para empezar?
Por favor, proporciona tu requerimiento, búsqueda SPL existente si la tienes, eventos de muestra o información relevante de campos, resultado esperado y tu entorno/version de Splunk si la conoces. Para solucionar problemas, también son útiles capturas de pantalla o mensajes de error.
¿Puedes crear una consulta SPL desde cero en Splunk?
Sí. Puedo crear búsquedas SPL desde cero basadas en tus necesidades de monitoreo, informes, investigación, dashboards o detección de seguridad.
¿Puedes optimizar una búsqueda existente en Splunk?
Sí. Puedo revisar tu SPL existente y optimizar su estructura, filtrado, comandos, uso de modelos de datos y eficiencia general de búsqueda, manteniendo el resultado requerido.
¿Puedes crear detecciones en Splunk Enterprise Security?
Sí. Puedo desarrollar lógica de detección de seguridad y casos de uso en Splunk ES según tus requisitos y datos de registro disponibles. Esto puede incluir desarrollo en SPL, lógica de detección, ajuste, pruebas y documentación.
¿Puedes trabajar con búsquedas complejas en Splunk?
Sí. Puedo trabajar con SPL avanzado que involucra tstats, modelos de datos, lookups, subbúsquedas, joins, append, eventstats, streamstats, extracciones de campos, lógica basada en tiempo y optimización de búsquedas.
¿Puedes trabajar con mi entorno de Splunk existente?
Sí, cuando sea apropiado. Puedo revisar búsquedas, configuraciones, capturas de pantalla, eventos de muestra y requisitos proporcionados. No se requiere acceso directo a un entorno de producción para muchas tareas. Cualquier requisito de acceso para la implementación se discutirá antes de comenzar.