Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero DevOps
Configuraré tu infraestructura de AWS automáticamente usando Terraform (Infrastructure as Code). Profesional, lista para producción y completamente documentada.
LO QUE OBTIENES:
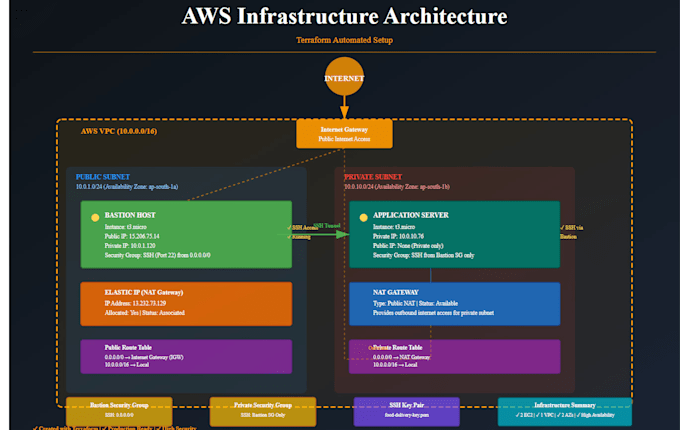
Configuración completa de infraestructura en AWS con Terraform
VPC personalizada con subredes públicas y privadas
Instancias EC2 (Bastion Host + Servidor de aplicaciones)
Grupos de seguridad con acceso de menor privilegio
Internet Gateway y NAT Gateway
Direcciones IP elásticas configuradas
Tablas de rutas y enrutamiento configurados
Gestión de pares de claves SSH
Todos los archivos de Terraform (5-9 archivos .tf, listos para producción)
Definiciones completas de variables
Más de 20 páginas de documentación detallada
Diagramas de arquitectura y guías de configuración
Guías de despliegue y modificación
Soporte por correo electrónico durante 7 días después de la entrega
LO QUE SE CREA:
VPC (Virtual Private Cloud) - 10.0.0.0/16
Subred pública (10.0.1.0/24) - para Bastion y recursos accesibles desde internet
Subred privada (10.0.10.0/24) - para servidores de aplicaciones
Internet Gateway - acceso a internet público
NAT Gateway - acceso saliente para la subred privada
Dirección IP elástica - para NAT Gateway
Bastion Host (t3.micro) - punto de acceso seguro
Servidor de aplicaciones (t3.micro) - en la subred privada
Grupos de seguridad - con reglas de firewall adecuadas
Tablas de rutas - enrutamiento público y privado