Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Probador de penetración
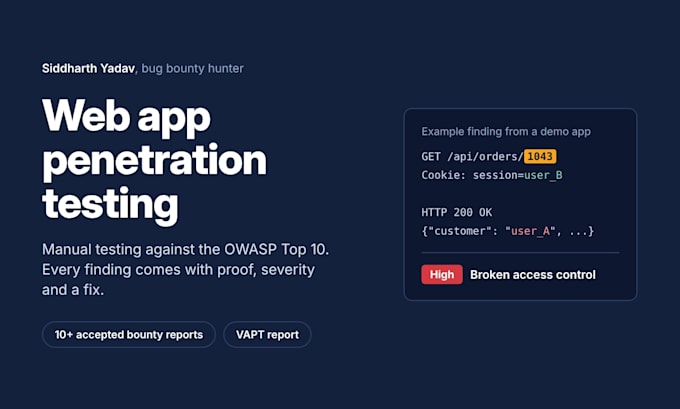
¿Tu sitio web o tu aplicación web están realmente protegidos? Soy Siddharth, especialista en ciberseguridad y hunter de bug bounty activo (HackerOne y Bugcrowd) con más de 10 informes de vulnerabilidad aceptados, incluido un fallo resuelto de P2 Account Takeover. Detecto fallos que aprovechan los atacantes reales y los explico en lenguaje claro.
QUÉ PRUEBO (OWASP Top 10)
- Fallos de autenticación y sesión
- Control de acceso roto y IDOR
- Inyección (SQLi, XSS)
- Lógica de negocio y problemas de API
- Configuraciones de seguridad incorrectas
LO QUE OBTIENES
- Informe detallado con severidad
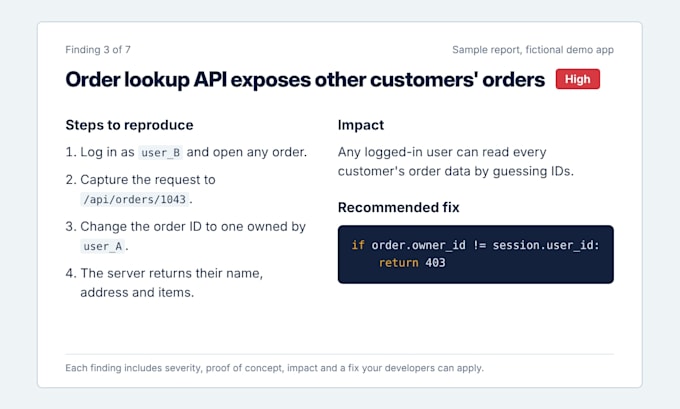
- Prueba de concepto y pasos para reproducir
- Recomendaciones claras de corrección para tus desarrolladores
HERRAMIENTAS: Burp Suite, Kali Linux, pruebas manuales
PAQUETES
Básico: escaneo + informe corto
Estándar: pentest manual de una web app
Premium: VAPT completo + pruebas de API + retest gratis
Las pruebas se realizan solo con tu autorización escrita y todos los hallazgos se mantienen confidenciales. Envíame un mensaje antes de pedir para confirmar el alcance.


Traducción automática
¿Necesito darte permiso para probar mi sitio?
Sí. Solo pruebo con tu autorización escrita y dentro del alcance acordado. Te enviaré un mensaje de confirmación corto antes de empezar.
¿Las pruebas dañarán o ralentizarán mi sitio web?
Evito pruebas destructivas y cargas pesadas. Si te preocupa, puedo probar una copia de staging en lugar de tu sitio vivo.
¿Qué incluye el informe?
Cada hallazgo viene con una puntuación de severidad, prueba de concepto, pasos para reproducir y una corrección recomendada, escrita para que los desarrolladores la apliquen rápidamente.
¿Puedes probar aplicaciones móviles o redes?
Este gig cubre aplicaciones web y sitios. Envíame un mensaje primero si necesitas algo más y te diré si puedo ayudar.