Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Desarrollador de Android y iOS, Java, Kotlin, Flutter, Dart, React Native
¿Tu sitio web, aplicación web, API, servidor o sistema están seguros contra amenazas cibernéticas? Realizaré una prueba de penetración profesional y una evaluación de vulnerabilidades para ayudarte a identificar debilidades de seguridad antes de que puedan ser explotadas.
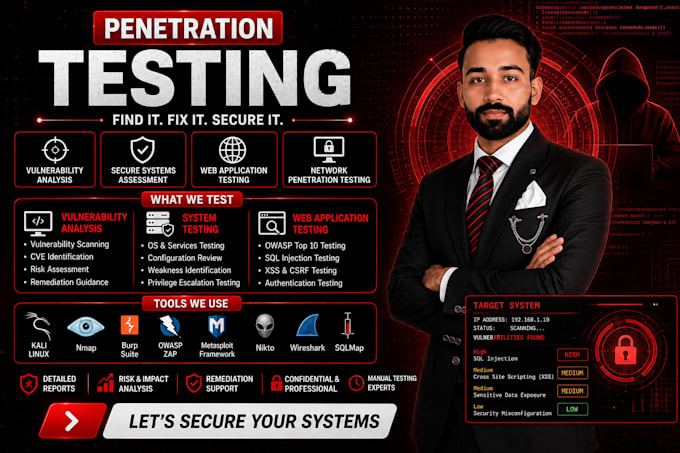
Ofrezco pruebas de seguridad autorizadas para sitios web, aplicaciones web, APIs, servidores y sistemas. Mi enfoque combina pruebas manuales con herramientas de ciberseguridad estándar de la industria para identificar vulnerabilidades, validar hallazgos de seguridad, evaluar riesgos y ofrecer recomendaciones prácticas para su remediación.
Lo que puedo probar
Pruebas de seguridad
Dependiendo de tu paquete y requisitos, las pruebas pueden incluir pruebas de OWASP Top 10, evaluación de vulnerabilidades, pruebas de autenticación, pruebas de autorización, análisis de seguridad de sesiones, pruebas de validación de entradas, verificaciones de configuraciones de seguridad incorrectas, revisión de exposición de datos sensibles


Dispositivo:
Escritorio
•
Laptop
•
Servidor
Sistema operativo:
Windows
•
Linux
Traducción automática
P: ¿Qué necesitas antes de comenzar la prueba de penetración?
A: Necesito la URL/IP del objetivo, alcance de la prueba, credenciales requeridas (si aplica) y confirmación de que tienes autorización para probar el objetivo.
P: ¿Qué puedes probar?
A: Puedo probar sitios web, aplicaciones web, APIs, servidores y sistemas autorizados dependiendo del paquete seleccionado y del alcance acordado.
Q: ¿Usas Burp Suite?
A: Sí. Puedo usar Burp Suite junto con herramientas como Nmap, OWASP ZAP, Nuclei, Wireshark, Postman y Kali Linux, dependiendo del objetivo.
Q: ¿Esto es un escaneo de vulnerabilidades o una prueba de penetración?
A: El servicio puede incluir escaneo automatizado de vulnerabilidades, pero también realizo pruebas manuales de seguridad y valido hallazgos importantes cuando es apropiado.
Q: ¿Recibiré un informe de seguridad?
A: Sí. El informe puede incluir vulnerabilidades, severidad, evidencia, impacto potencial y pasos recomendados para la remediación.
Q: ¿Puedes volver a probar después de solucionar vulnerabilidades?
A: Sí. La revalidación puede incluirse en el paquete correspondiente para verificar si las vulnerabilidades reportadas han sido correctamente abordadas.
P: ¿Necesito proporcionar credenciales de acceso?
A: Solo si se requiere prueba autenticada. Las credenciales deben proporcionarse de forma segura y solo para pruebas autorizadas.
Q: ¿Puedes probar un sitio web en producción en vivo?
A: Sí, si eres dueño del sitio web o tienes autorización explícita y el alcance y el momento de la prueba se acuerdan previamente.
Q: ¿Pruebas sitios web o sistemas de terceros?
A: No. Solo pruebo sistemas para los cuales el cliente tiene la autorización adecuada.
Q: ¿Qué pasa si encuentras una vulnerabilidad crítica?
A: Documentaré y comunicaré el hallazgo de manera responsable, explicaré su impacto potencial y ofreceré recomendaciones de remediación apropiadas.