Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Auditor de Seguridad de Contratos Inteligentes, Solidity y EVM
Tu contrato fue auditado una vez, pero cada actualización desde entonces se envió sin revisión. Reviso cada nueva versión de tu código Solidity antes de que llegue a mainnet.
LO QUE OBTIENES
Revisión de seguridad de cada cambio en cada versión
Análisis con Slither y Aderyn en el nuevo código
Un informe escrito corto por revisión, clasificado por severidad con correcciones
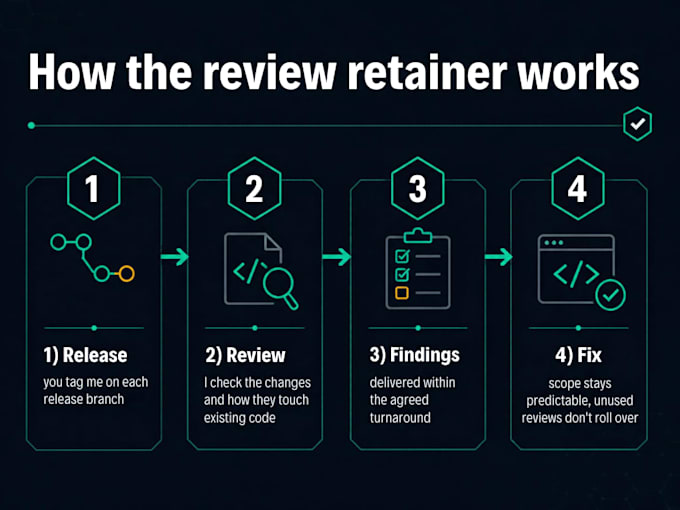
CÓMO FUNCIONA
POR QUÉ YO
Construí los agentes de análisis estático y pruebas de exploits de ASCAS, un auditor de smart contracts con IA (proyecto de último año FAST-NUCES), así que sé dónde los escáneres fallan en la lógica.
LO QUE NECESITO DE TI
Acceso al repositorio (solo lectura es suficiente)
El último informe de auditoría, si tienes uno
Tu calendario habitual de lanzamientos
¿Código que nunca fue auditado antes? Comienza con mi servicio completo de auditoría Solidity y luego pasa a revisiones continuas.


Experiencia:
Tokenización segura
•
Seguridad de staking
•
Privacidad
Herramientas:
MythX
•
Slither
•
Securify
Los servicios de criptomonedas se centran de manera exclusiva en el desarrollo y la programación. No se debe compartir información confidencial ni claves privadas con otras personas.
Traducción automática
¿Es esto una auditoría completa?
No. Analiza lo que cambió en cada versión y cómo afecta al código existente. Para código que nunca fue auditado antes, pide primero el servicio completo de auditoría.
¿Cómo se mide el alcance?
Por líneas de Solidity en los contratos que marques como alcance. Bibliotecas como OpenZeppelin se excluyen a menos que las hayas modificado.
¿Qué cadenas soportas?
Cualquier cadena EVM: Ethereum, BNB Chain, Polygon, Arbitrum, Base. No Solana, Move u otro código no-EVM.
¿Una auditoría garantiza que mi contrato es seguro?
No. Reduce el riesgo al encontrar y demostrar los problemas presentes en ese commit que reviso. El código cambiado después de ese commit no está cubierto.
¿Qué está fuera del alcance?
Escribir nuevas características, código frontend o backend, despliegue, diseño económico o de tokenomics y código agregado después del commit auditado.
¿Qué soporte obtengo después de la entrega?
Puedes hacer preguntas sobre el informe durante 7 días. Estándar y Premium incluyen re-chequeos de tus correcciones.