Parcharé WordPress PHP2Shell CVE-2026-109618 y actualizaré el core y los plugins

S
secwebdefense
S
secwebdefense
Jesus Rosales
Parte de la información se ha traducido automáticamente.

Acerca de este Servicio

Traducción automática

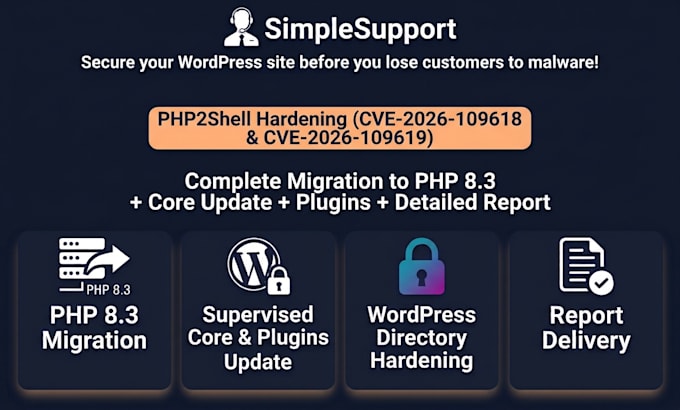
Migración de WordPress a PHP 8.3 y endurecimiento de seguridad


¿Tu sitio está ejecutando PHP 7.x? Estás vulnerable a CVE-2026-109618 (PHP2Shell), una variante crítica de ejecución remota de código con CVSS 9.2 que permite a los atacantes tomar el control total de tu servidor.


Qué incluye:

  • Respaldo completo antes de cualquier cambio
  • Migración de PHP a 8.3 (versión segura)
  • Actualización del núcleo de WordPress
  • Actualización de todos los plugins gratuitos
  • Endurecimiento de seguridad (wp-config, .htaccess, permisos de archivos)
  • Configuración de cabeceras de seguridad HTTP
  • Informe de verificación tras el parche (estado verde/amarillo/rojo)
  • Garantía de 7 días


Enfoque de cero tiempo de inactividad

Informe técnico incluido con prueba de trabajo entregada


**Complemento (+$150): eliminación forense de malware, limpieza profunda, endurecimiento y informe completo de evidencias.**

Respeta los derechos de terceros

Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.

Conoce a Jesus Rosales

Jesus Rosales

Cybersecurity

  • DeMéxico
  • Miembro desdesep 2026
  • Idiomas

    Español
Forensic WordPress malware removal across all layers: files, database, MU-plugins and server. I back up your site first (Step 1, before touching anything), monitor 24h post-cleanup for reinfection, and deliver a SHA256-verified report. Access is minimal, documented and traceable. Clean site or money back.

Traducción automática

Etiquetas relacionadas