Explorar las categorías
Español
$
USD
Conéctate con tu IA
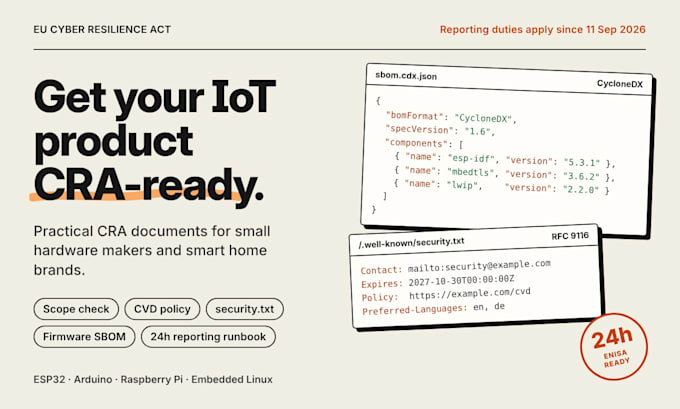
¿Vendes un producto conectado en la UE? A partir del 11 de septiembre de 2026, la Ley de Resiliencia Cibernética (CRA) exige a los fabricantes reportar vulnerabilidades explotadas activamente dentro de 24 horas. A partir de diciembre de 2027, solo se podrán vender productos que cumplan CRA.
Ayudo a pequeños fabricantes de hardware, vendedores de Etsy, marcas de hogares inteligentes y startups de IoT a dejar listas las bases técnicas de CRA de forma rápida y asequible.
Lo que obtendrás:
Comprobación de alcance CRA: ¿tu producto está cubierto por CRA?
Política de divulgación coordinada de vulnerabilidades (CVD) + security.txt
SBOM legible por máquina (CycloneDX o SPDX) de tu firmware
Runbook de reportes ENISA para los plazos de 24h / 72h / 14 días
Configuración de monitoreo de vulnerabilidades para tus componentes
Plataformas: ESP32/ESP8266, Arduino, Raspberry Pi y Linux embebido.
Documentos claros y listos para usar en inglés simple o alemán.
Por favor envíame un mensaje antes de hacer el pedido con una breve descripción de tu producto.
Nota: esto es soporte de implementación técnica, no asesoramiento legal y no es una certificación oficial.

Plataforma:
Raspberry Pi
Experiencia:
IoT
•
Programación
Traducción automática
¿La CRA se aplica a mi producto?
Si tu producto contiene software, se conecta a un dispositivo o red y se vende en la UE, probablemente sí. El paquete Básico lo aclara por escrito.
Soy una pequeña empresa, ¿realmente necesito esto?
Sí. La CRA aplica independientemente del tamaño de la empresa. Las micro y pequeñas empresas obtienen cierto alivio en las multas por el plazo de 24 horas, pero aun así deben reportar.
¿Qué necesitas de mí?
Una descripción del producto, tu firmware (repositorio o binario), una lista de bibliotecas usadas si está disponible y los países de la UE en los que comercializas.
¿Es esto asesoría legal o una certificación?
No. Entrego los documentos y procesos técnicos. Para preguntas legales consulta a un abogado. Si tu clase de producto lo requiere, la evaluación de conformidad la realiza un organismo notificado.
¿Qué formato de SBOM usas?
CycloneDX o SPDX, ambos legibles por máquina como exige la CRA. Tú eliges.
