Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Desarrollador de software AI para aplicaciones web, automatización y auditorías de código
Obtén una vista clara y priorizada de los riesgos comunes en el código fuente de tus aplicaciones web antes del lanzamiento.
Realizaré un escaneo completo de riesgos de código estático de los archivos de texto soportados en tu ZIP enviado. Está diseñado para proyectos de TypeScript, JavaScript, React, Next.js, Node.js, SQL y Supabase.
El escaneo revisa indicadores relacionados con secretos expuestos, autenticación, autorización, APIs, bases de datos, dependencias, configuración de despliegue, manejo de errores, mantenibilidad, accesibilidad, rendimiento, pruebas, documentación y preparación para el lanzamiento.
Recibirás:
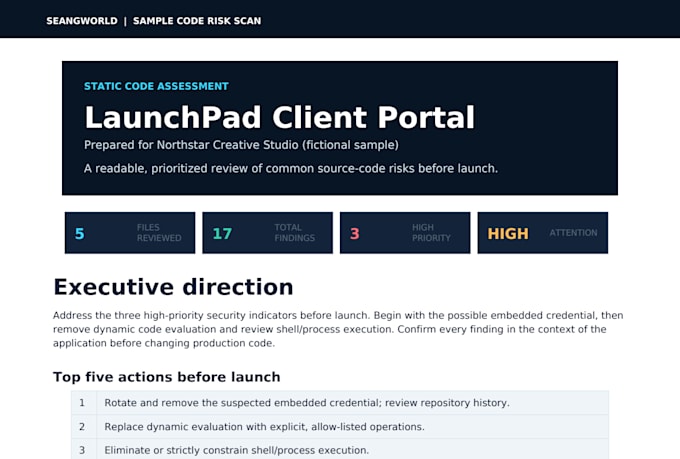
Informe en PDF pulido
Resumen ejecutivo
Hallazgos priorizados
Las cinco acciones principales antes del lanzamiento
Hoja de ruta de remediación
Seguimiento de problemas en CSV
Inventario del proyecto y lista de verificación de verificación
Alcance: un ZIP de hasta 12 MB y 1,500 archivos, entregado en un día.
El código se procesa solo como texto. No se instala ni ejecuta. Esto no es una prueba de penetración, prueba de vulnerabilidades en vivo, reparación de código ni certificación de seguridad. Las revisiones, correcciones y re-escaneos no están incluidas.


Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
JavaScript
•
Node.js
•
React
•
SQL
•
TypeScript
Dispositivo:
PC
•
Mac
Traducción automática
¿Qué tipos de proyectos puedes escanear?
Escaneo archivos de texto soportados de proyectos de aplicaciones web en TypeScript, JavaScript, React, Next.js, Node.js, SQL y Supabase.
¿Instalarás o ejecutarás mi aplicación?
No. Tu código fuente solo se procesa como texto. No instalo dependencias, no ejecuto la aplicación ni me conecto a tus sistemas en vivo.
¿Qué recibiré?
Recibirás un paquete listo para el cliente que incluye un informe en PDF pulido, hallazgos priorizados, las cinco acciones principales, hoja de ruta de remediación, seguimiento en CSV, inventario del proyecto y lista de verificación de verificación.
¿Esto es una prueba de penetración o certificación de seguridad?
No. Esto es análisis de código fuente estático. No es una prueba de penetración, prueba de vulnerabilidades en vivo, verificación de cumplimiento ni una garantía de que se detectará cada problema.
¿Se incluyen correcciones, revisiones o re-escaneos?
No. Este Gig incluye un escaneo de un ZIP enviado. Las reparaciones de código, revisiones y escaneos de archivos corregidos o reemplazados requieren un pedido nuevo.