Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero de Nube y DevOps
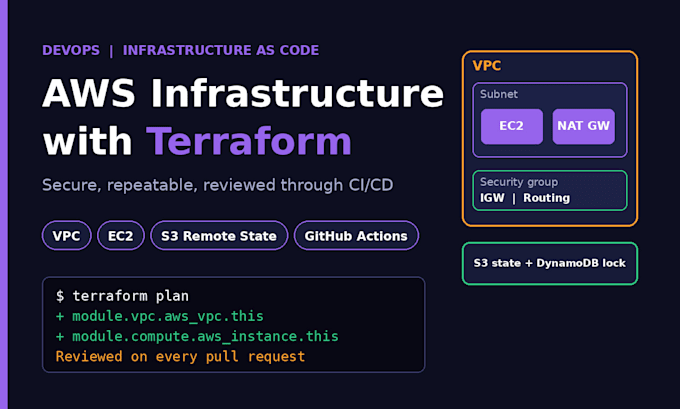
¿Necesitas una infraestructura de AWS automatizada, segura y escalable construida con código Terraform limpio?
Soy Ingeniero de Cloud y DevOps, especializado en Infrastructure as Code (IaC), automatización CI/CD y seguridad en la nube. Diseñaré y provisionaré tu entorno de AWS utilizando configuraciones modulares y reutilizables de Terraform para que tus despliegues sean repetibles y sin errores.
Qué puedo construir y automatizar para ti:
Por favor, envíame un mensaje con tus requisitos del proyecto antes de hacer un pedido para alinear la arquitectura y el alcance.

Proveedor de la nube:
Amazon Web Services
Experiencia:
Instalación
•
Depuración de código
•
Configuración
•
Otros
Recurso de computación en la nube:
EC2
•
ELB
•
Route 53
•
VPC
•
RDS
Traducción automática
¿Qué necesitas de mí para empezar?
Necesito tus requisitos de arquitectura (o detalles de la configuración existente), tu(s) región(es) objetivo de AWS y credenciales IAM con mínimo privilegio temporal; o puedo entregar el repositorio Terraform probado para que lo ejecutes en tu propio entorno.
¿El código de Terraform será modular y reutilizable?
Sí. Toda la infraestructura está escrita en Terraform limpio, bien documentado, modular, con variables, outputs y configuración de estado remoto (S3 + DynamoDB) para que puedas escalar o replicar entornos fácilmente.
¿Puedes trabajar con mi infraestructura de AWS existente?
Sí. Puedo importar recursos existentes de AWS a Terraform, refactorizar configuraciones desordenadas o crear nuevos módulos junto con tu configuración actual sin provocar tiempo de inactividad.
¿Incluyes buenas prácticas de seguridad y CI/CD?
Sí. Cada configuración sigue principios de mínimo privilegio para IAM y reglas de red seguras. Para pedidos Premium (o como complemento), también configuro flujos automáticos de GitHub Actions con escaneo de seguridad Trivy/tfsec.