Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Profesional en ciberseguridad, pentester de aplicaciones móviles y web
¿Tu aplicación Android es segura?
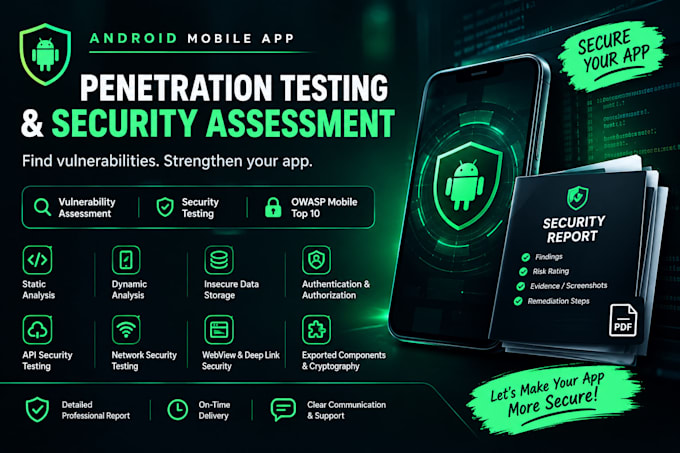
Realizaré una evaluación profesional de seguridad de aplicaciones móviles Android para identificar vulnerabilidades y debilidades de seguridad antes de que puedan ser explotadas.
Mi prueba se centra en verificaciones automatizadas y pruebas manuales de seguridad, basadas en prácticas reconocidas en la industria de seguridad en aplicaciones móviles.
Lo que puedo evaluar:
Recibirás:
La prueba solo se realizará en aplicaciones y sistemas para los cuales tengas autorización.

Traducción automática
¿Qué información necesitas para comenzar la evaluación de seguridad?
Necesitaré el archivo APK/AAB de Android, alcance de la prueba, credenciales de prueba (si es necesario), detalles de API (si aplica) y cualquier área específica que quieras que evalúe.
¿Realizas pruebas de penetración manuales?
Sí. Combino pruebas manuales de seguridad con herramientas automatizadas apropiadas para identificar vulnerabilidades que los escáneres automáticos puedan pasar por alto.
¿Qué tipos de vulnerabilidades en Android evalúas?
Evalúo áreas como almacenamiento inseguro de datos, autenticación y autorización, seguridad de API, seguridad en red, debilidades criptográficas, seguridad en WebView, componentes exportados, enlaces profundos y otros riesgos comunes en seguridad de aplicaciones móviles.
¿Proporcionas un informe de pruebas de penetración?
Sí. Recibirás un informe profesional con detalles de vulnerabilidades, calificación de severidad/riesgo, evidencia técnica o capturas, impacto y pasos recomendados para remediar.
¿Proporcionas prueba de concepto (PoC) para vulnerabilidades?
Sí, cuando sea aplicable y seguro para demostrar. El informe incluirá evidencia técnica suficiente para que puedas entender y reproducir el hallazgo.
¿Puedes evaluar aplicaciones Android rooteadas y no rooteadas?
Sí. El enfoque de la prueba depende de la aplicación y del alcance acordado. Algunas pruebas avanzadas pueden requerir un entorno controlado o rooteado.
¿Vuelves a evaluar vulnerabilidades después de que se solucionan?
Sí. Una re-evaluación puede incluirse según el paquete seleccionado o adquirirse como servicio adicional.
¿Evalúas aplicaciones sin autorización?
No. Solo realizo pruebas de seguridad en aplicaciones para las cuales el cliente tiene autorización adecuada.