Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Hacker ético y Auditor de contratos para la seguridad Web3
¿Tu contrato inteligente está listo para la mainnet? Un bug perdido puede drenar tu liquidez en minutos.
Reviso tu código línea por línea, tal como lo haría un atacante, y te entrego un informe de auditoría claro con las correcciones.
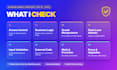
QUÉ REVISÓ (OWASP Smart Contract Top 10, 2026)
CÓMO FUNCIONO
TE ENTREGA
CADENAS: Ethereum, BNB Chain, Polygon, Arbitrum, Base, Avalanche (EVM) y Solana (Rust/Anchor).
No estás seguro de qué paquete te conviene? Mándame tu repo o dirección de contrato antes de ordenar y te haré una cotización gratuita.


Herramientas:
Slither
•
OpenZeppelin
•
Etherscan
Los servicios de criptomonedas se centran de manera exclusiva en el desarrollo y la programación. No se debe compartir información confidencial ni claves privadas con otras personas.
Traducción automática
¿Qué necesitas de mí para empezar?
Tu repositorio de GitHub (o la dirección de contrato verificada), el hash del commit a auditar, una breve nota sobre cómo funciona el protocolo y cualquier documentación o whitepaper. Si tienes pruebas, compártelas también.
¿Cómo cuentas las líneas de código?
Cuento nSLOC: líneas de código reales, sin comentarios, sin líneas en blanco e importaciones estándar de OpenZeppelin. Envíame tu repo y te diré el paquete exacto antes de que hagas la orden.
¿Auditas Solana u otros contratos en Rust?
Sí. Reviso programas de Solana escritos en Rust/Anchor, así como contratos EVM en Solidity y Vyper. Por favor, envíame un mensaje primero para cadenas no-EVM y confirmar el alcance.
¿También solucionas las vulnerabilidades?
El informe incluye una corrección de código para cada problema. Si quieres que aplique las correcciones en tu código, añade el extra 'Implementar corrección' y enviaré una solicitud de extracción.
¿Se incluye una revisión tras las correcciones?
Sí. El estándar incluye 1 revisión gratuita y el premium 2. Verifico cada corrección y actualizo el estado del informe a Corregido, Reconocido u Abierto.
¿Puedes garantizar que mi contrato sea 100% seguro?
Ningún auditor honesto puede garantizarlo. Una auditoría reduce mucho el riesgo al detectar errores conocidos y de lógica, pero no es una garantía. Recomiendo pruebas, un programa de recompensas por bugs y monitoreo tras el lanzamiento.
¿Mi código se mantendrá privado?
Sí. Tu código se usa solo para la auditoría y nunca se comparte. Puedo firmar un NDA y el informe solo se publica si quieres hacerlo público.
¿Usas solo herramientas automatizadas?
No. Herramientas como Slither y Aderyn detectan los errores fáciles, pero la mayoría de bugs serios son de lógica. Gran parte de mi tiempo lo dedico a la revisión manual línea por línea y a pruebas PoC.
¿Puedo auditar un token antes de comprarlo o listarlo?
Sí. Envíame la dirección de contrato verificada. Reviso poderes del propietario, mint, taxe, blacklist, pause, proxy y riesgos de liquidez, y explico cada señal roja en un lenguaje claro.
¿Qué pasa si mi proyecto es más grande que Premium?
Envíame un mensaje con el repo. Te enviaré una oferta personalizada según el tamaño del código, la complejidad y tu plazo.