Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Level 2
Traducción automática
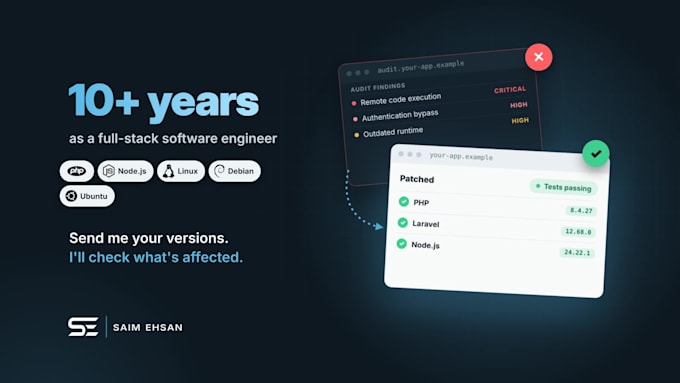
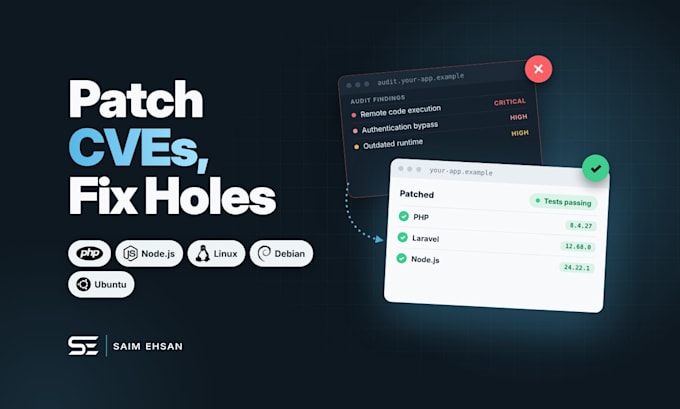
¿Acabas de leer una alerta crítica de CVE para PHP, Laravel, Node.js o Next.js y no sabes si tu app está afectada? ¿O un escáner, tu hosting o un informe de auditoría están marcando vulnerabilidades? Encuentro lo que está afectado, lo parcheo, pruebo y te digo exactamente qué cambió.
Qué hago:
Cómo trabajo:
Más de 10 años como ingeniero full-stack. No puedo prometer que un sistema sea “invulnerable”, pero cierro huecos conocidos y los documento.
Envíame por mensaje la alerta, el informe del escáner o tus versiones, y te diré qué parcharía primero.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Senior Full Stack Software Engineer, Over 10 Years
Level 2
Idiomas
Traducción automática
Traducción automática
P: ¿Puedes revisar si estoy afectado antes de pedir?
Sí. Envíame la alerta o el número CVE y tus versiones de PHP, framework y Node.js, y te diré si es probable que estés afectado y qué paquete conviene. No cambio nada hasta que hagas el pedido.
P: ¿Qué tecnologías parcheas?
PHP, Laravel, CodeIgniter, Node.js, Next.js y los paquetes npm y Composer que usan, en servidores Linux. Si usas otra cosa, dímelo antes de pedir y te digo si puedo ayudar.
P: ¿Tu sitio se caerá mientras parcheas?
Parcheo y pruebo en una copia cuando tu hosting lo permite, luego aplico el cambio en un momento que apruebes. Las actualizaciones de runtime pueden requerir un reinicio corto, y te avisaré antes de que ocurra.
P: Mi versión de PHP o Node.js es demasiado antigua para obtener una solución. ¿Qué pasa?
Algunas versiones antiguas no reciben parches oficiales de seguridad. Primero reviso los backports de tu hosting. Si no hay ninguno, planifico una actualización a una versión compatible y pruebo tu código con ella. Saltos grandes se cotizan como una oferta personalizada.
P: Mi sitio fue hackeado. ¿Puedes ayudar?
Puedo buscar archivos maliciosos y cambios, eliminar lo que encuentre, cerrar la entrada y restablecer contraseñas y llaves expuestas. No puedo prometer encontrar cada rastro ni quién lo hizo.
¿Qué acceso necesitas?
SSH o SFTP y acceso de lectura a tu repositorio Git, por lo general.
P: ¿Necesito un plan mensual?
No. Muchos pedidos son puntuales. Si quieres que revise nuevas alertas y aplique parches cada mes, te ofrezco ese plan como opción mensual.
P: ¿Qué obtengo al final?
La app o el servidor parchado y probado, más una nota breve que cubra qué fue afectado, qué cambié y qué aún debes hacer, como rotar una llave.