Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero senior en Cloud, DevOps y Automatización de Redes
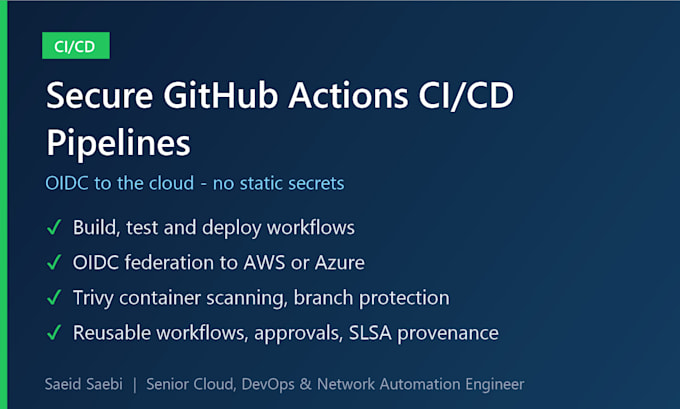
Envía más rápido y de forma más segura con una canalización de GitHub Actions creada por un ingeniero senior de DevOps y cloud con más de 11 años gestionando infraestructura en producción en AWS, Azure, GCP y en servidores locales.
Lo que obtienes:
- Flujo de trabajo para construir, probar y desplegar tu app o contenedor
- Federación OIDC a AWS o Azure, para que no haya secretos en la nube de larga duración en GitHub
- Escaneo de imágenes de contenedor con Trivy y reglas de protección de ramas
- Un README que explica cómo funciona la canalización
La opción estándar añade matrices de construcción, caché de dependencias y flujos de trabajo reutilizables. La opción premium añade despliegues en múltiples entornos con aprobaciones manuales y procedencia de construcción SLSA.
Cómo trabajo: me adapto a tu zona horaria, respondo el mismo día y entrego todo como código en tu repositorio, sin ataduras. ¿Usas GitLab CI o Jenkins en su lugar? Envíame un mensaje antes de ordenar y ajustaré el alcance.
Herramientas:
Docker
•
GitLab
•
Jenkins
•
GitHub
Marcos:
Terraform
•
Ansible
Lenguaje de programación:
Bash
•
Python
Experiencia:
Instalación
•
Configuración
Traducción automática
¿Necesitas acceso de administrador a mi repositorio?
El administrador del repositorio, o un mantenedor junto con alguien que pueda agregar secretos y entornos, es suficiente. Para OIDC también necesito permiso para crear un rol IAM en AWS o un registro de aplicación en Azure.
¿Puedes desplegar en Kubernetes?
Sí. Los despliegues a EKS, AKS, GKE o clústeres on-prem con Helm o ArgoCD son posibles. Dime tu objetivo y confirmaré el alcance.
¿Qué pasa si ya tengo una canalización?
Puedo revisar y mejorar tu flujo de trabajo existente: acelerarlo con caché, reemplazar secretos almacenados por OIDC y añadir escaneo.
