Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Hacker ético certificado y desarrollador de software
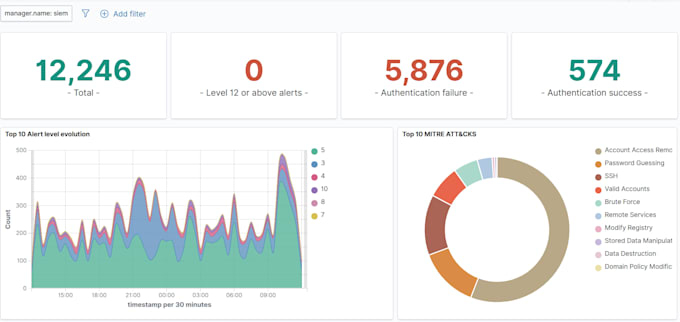
¿Buscas construir un soc confiable y rentable usando tecnologías de código abierto? Puedo diseñar, implementar, configurar e integrar un entorno completo de monitoreo de seguridad adaptado a tu infraestructura.
Los servicios incluyen:
Trabajo con soluciones de código abierto como Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban y Grafana.
Ya sea que necesites un SIEM básico o un soc de código abierto completo, proporcionaré una solución bien configurada y documentada basada en tus requisitos.
Por favor, contáctame antes de hacer un pedido para discutir tu infraestructura, requisitos y alcance.
Dispositivo:
Escritorio
•
Laptop
•
Servidor
Sistema operativo:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Traducción automática
¿Qué necesitas de mí para empezar el proyecto?
Necesito información básica sobre tu infraestructura, servidores, red, aplicaciones, fuentes de logs y requisitos de seguridad. Puede ser necesario acceso remoto para la implementación.
¿Qué herramientas de seguridad de código abierto utilizas?
Puedo trabajar con Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban, Grafana y otras soluciones de código abierto adecuadas.
¿Puedes construir un entorno completo de SOC?
Sí. Puedo integrar SIEM, SOAR, IDS/IPS, WAF, Threat Intelligence, dashboards, alertas y respuesta automatizada según tus requisitos.
¿Puedes integrar mis herramientas de seguridad existentes?
Sí. Puedo integrar firewalls, servidores, aplicaciones, dispositivos de red y otras soluciones de seguridad que sean compatibles.
¿Proporcionará documentación?
Sí. Puedo proporcionar documentación básica de implementación, detalles de configuración y orientación operativa.
¿Ofrecen soporte después de la implementación?
Sí. Se puede ofrecer soporte post-implementación dependiendo del paquete seleccionado y del alcance del proyecto.
¿Puedes configurar alertas de seguridad automáticas?
Sí. Puedo configurar notificaciones por email, reglas de detección, acciones de respuesta automatizadas y otros mecanismos de alerta.
¿Debo comunicarme con usted antes de realizar un pedido?
Sí. Por favor, contáctame primero para revisar tu infraestructura, requisitos y alcance y recomendarte la solución más adecuada.