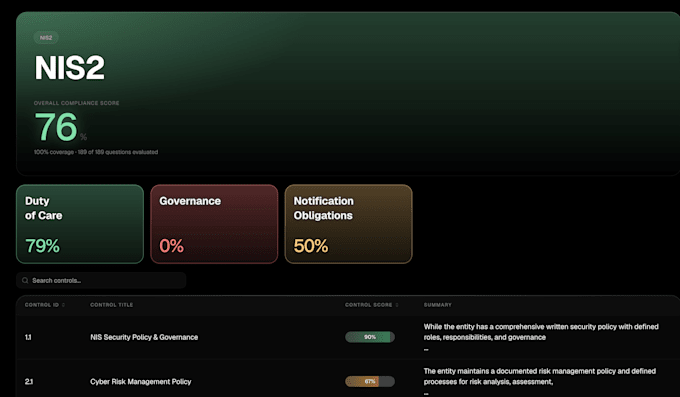
La Ley de ciberseguridad holandesa (Cbw), la ley NIS2 de los Países Bajos, está en vigor desde el 15 de agosto de 2026. ¿Está tu organización dentro del alcance y qué tan cerca estás de la conformidad? Te damos una respuesta clara, rápida.
Un equipo con sede en la UE encabezado por un profesional con experiencia que ha liderado evaluaciones de seguridad en un banco holandés de primer nivel.
Nuestra revisión de NIS2 cubre:
- Verificación de alcance: entidad esencial o importante, sector y tamaño
- Deber de cuidado (zorgplicht): análisis de brechas de tus medidas de gestión de riesgos frente a la Cbw y el Cyberbeveiligingsbesluit
- Notificación de incidentes (meldplicht): preparación para los pasos de reporte de 24 horas, 72 horas y un mes
- Deber de registro: qué debes registrar y ante qué regulador
- Cadena de suministro: cómo evaluar y supervisar a tus proveedores críticos
- Rendición de cuentas de la junta: supervisión de la gestión, aprobación y obligaciones de formación
Recibes:
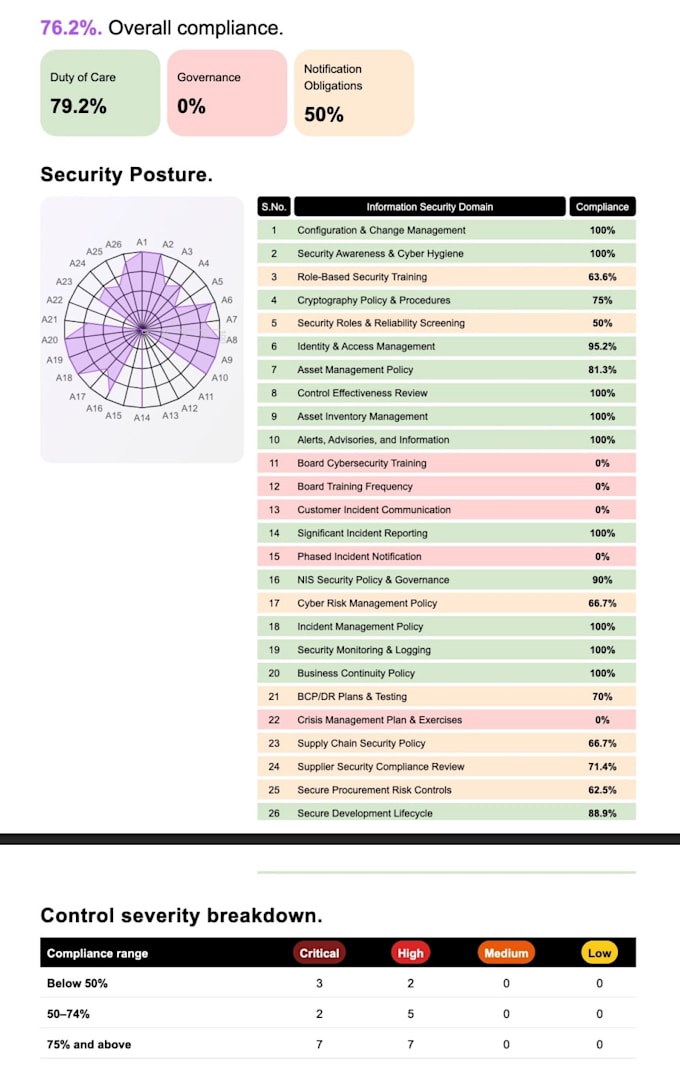
- Un informe de brechas con citas de fuente y cada brecha clasificada por severidad
- Resumen ejecutivo en formato pdf