Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero DevSecOps: despliego y aseguro apps para producción
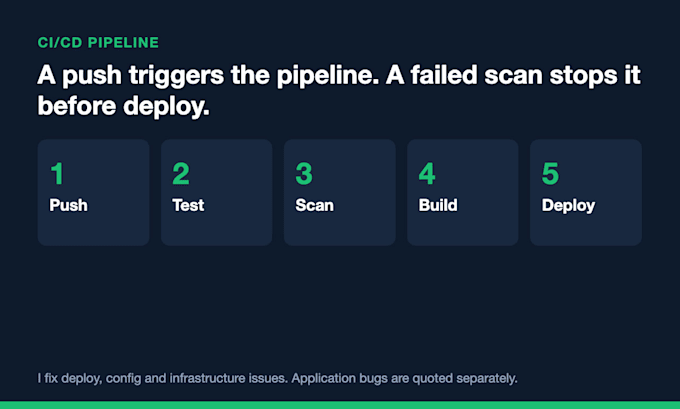
¿Subes código manualmente o despliegas desde tu portátil? Creo una pipeline de GitHub Actions que prueba, construye y despliega tu app en cada merge, y bloquea el merge si encuentra una secret filtrada o un paquete vulnerable grave.
Lo que configuro: construir y probar en cada pull request, crear imagen Docker, desplegar en tu servidor o AWS, un paso de rollback y mantener los secrets en el almacén cifrado de GitHub en lugar del código. Para AWS uso OIDC, así que no quedan claves de larga duración en tu repositorio.
La puerta de seguridad realiza escaneos de secrets, dependencias y contenedores en cada pull request. Ves el resultado directamente en el pull request, en lenguaje sencillo.
Trabajo reciente: para un instituto de coaching JEE en Bengaluru, construí esta pipeline con una puerta de seguridad en cada pull request y una auditoría semanal en AWS.
Arreglo problemas de despliegue, configuración e infraestructura. Los bugs de la aplicación se cotizan por separado. No trabajo con Kubernetes.
Primero envíame un mensaje con el enlace a tu repo y dónde despliegas.
Herramientas:
Docker
•
Jenkins
•
GitHub
Marcos:
Terraform
•
Ansible
Lenguaje de programación:
Bash
•
Python
Experiencia:
Instalación
•
Desarrollo
•
Configuración
Traducción automática
¿Qué necesito para darte?
Acceso al repo, detalles del servidor o cuenta en la nube (o una invitación para mí), y cómo despliegas hoy. Uso acceso invitado y nunca pido contraseñas por chat.
¿Qué plataformas cubrís?
GitHub Actions para repos de GitHub. Despliego en AWS, DigitalOcean y servidores VPS simples. También conozco Jenkins. Para GitLab, primero envíame un mensaje.
¿Qué pasa si mi app no tiene tests?
Integro cualquier test que tengas, además de una verificación de build. La creación de nuevos tests se cotiza por separado.
¿Trabajas con Kubernetes?
No. Para la mayoría de las apps pequeñas, un solo servidor o un servicio gestionado como AWS ECS Fargate es más simple y económico.
¿Quién es dueño de la pipeline y las cuentas después?
Tú. Todo queda en tu repo y tus cuentas, y dejo una nota breve sobre cómo funciona y cómo cambiarlo.