Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
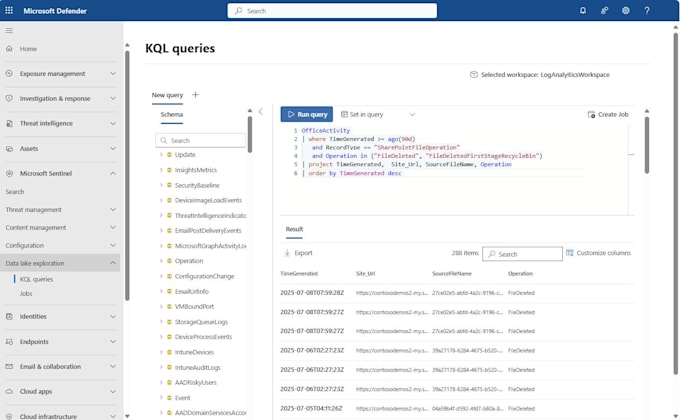
¿Necesitas KQL que realmente funcione en tu Microsoft Sentinel o Defender XDR?
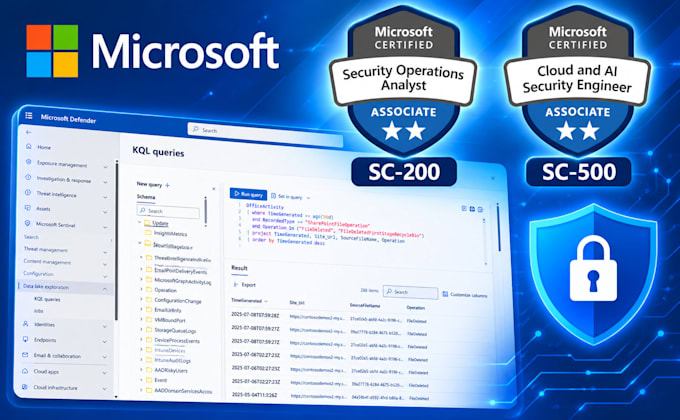
Soy analista de ciberseguridad certificado en Microsoft SC-200 (Security Operations Analyst) y SC-500 (Cloud and AI Security Engineer), con experiencia práctica en Sentinel y Defender XDR.
A diferencia de KQL genérico generado por IA, cada consulta se crea para tus tablas y fuentes de datos reales, y se refina en función de tus comentarios y datos.
En qué puedo ayudarte:
Lo que obtienes:
Cómo funciona:
1. Comparte tu objetivo, tablas disponibles y datos de muestra saneados (o el error que obtienes)
2. Construyo y valido la consulta
3. Tú la ejecutas, compartes los resultados y la ajusto (revisiones por paquete)
Envíame un mensaje antes de pedir. Confirmaré el alcance gratis.
Traducción automática
¿Necesito proporcionar acceso a mi inquilino de Microsoft (tenant)?
No. Solo necesito tus requisitos y esquemas de tablas relevantes o datos de muestra sanitizados.
¿Cómo se manejan los datos confidenciales?
Solo comparte datos saneados (oculta nombres de usuario, IPs, dominios). Todo lo que envíes se usa únicamente para tu proyecto y se elimina tras la entrega. Se aceptan NDAs.
¿Qué pasa si la consulta no funciona en mi entorno?
Comparte el error o los resultados y lo ajusto dentro de las revisiones de tu paquete. La mayoría de los problemas son diferencias en esquemas de tablas o conectores y se solucionan rápidamente.
¿Qué información debo enviar antes de ordenar?
Tu objetivo, las tablas/conectores que tienes (p. ej., SigninLogs, DeviceProcessEvents), una muestra o esquema saneado y cualquier consulta existente o mensaje de error.
¿Configuras Analytics Rules?
No directamente en tu inquilino, pero entrego la consulta lista para pegar en una regla de analítica, con la frecuencia recomendada, periodo de lookback, umbrales, mapeo de entidades y consejos de implementación paso a paso. La configuración práctica se puede tratar como una oferta personalizada.
¿Puedes solucionar problemas de consultas KQL existentes?
Sí. Puedo arreglar y optimizar KQL existente, incluyendo consultas lentas o las generadas por IA que no se ejecutan. Solo envía la consulta original, el mensaje de error, el resultado esperado y el esquema de la tabla relevante o datos de muestra saneados.
¿Garantizarás que la consulta detecte todas las amenazas?
Ninguna herramienta ni consulta puede garantizarlas. Los resultados de detección dependen de tu cobertura de telemetría y de la calidad de los datos, pero cada consulta se adapta a tu entorno y se ajusta para maximizar la precisión y reducir los falsos positivos.
¿Pruebas las consultas en mi entorno?
No directamente. No necesito acceso de inquilino: valido la consulta contra tu esquema y datos de muestra saneados, luego tú la ejecutas en tu entorno y compartes los resultados para que pueda ajustarla. Se recomienda siempre probar en un espacio de trabajo no productivo antes de habilitarla.
¿Puedes mapear las detecciones a MITRE ATT&CK?
Sí. Las reglas de detección pueden incluir las tácticas y técnicas relevantes de MITRE ATT&CK, listas para usar en la configuración de tu regla de analítica.