Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Arquitectura en AWS, optimización de costos y desarrollo
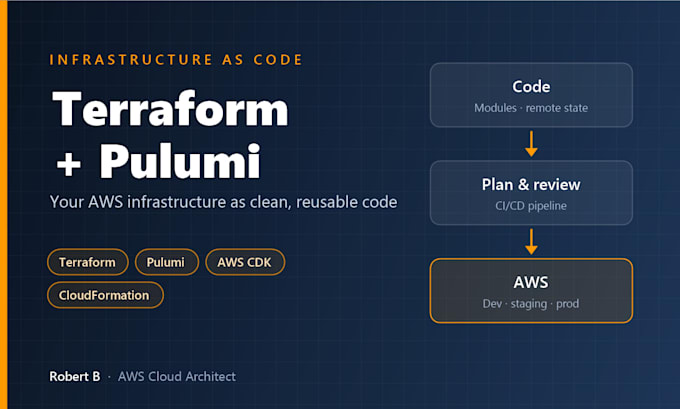
¿Sigues construyendo AWS haciendo clic en la consola? Convertiré tu infraestructura en código limpio, reutilizable, que tu equipo podrá revisar, versionar y redeploy en minutos.
Terraform y Pulumi son mis herramientas principales. También trabajo con AWS CDK y CloudFormation, y puedo migrar entre ellos.
Lo que construyo:
Lo que obtienes:
¿Ya tienes recursos creados manualmente? Puedo importarlos en código sin tiempo de inactividad.
Envíame qué estás ejecutando y te recomendaré un paquete.
Herramientas:
Docker
•
GitLab
•
GitHub
•
Formación de la nube
Framework:
Terraform
•
Pulumi
Proveedor de la nube:
Amazon Web Services
Lenguaje de programación:
Bash
•
JavaScript
•
Python
Experiencia:
Migración
•
Desarrollo
•
Configuración
Traducción automática
¿Necesitas mis credenciales de root de AWS?
No. Trabajo a través de un rol IAM de menor privilegio que tú creas, y te entrego la política. Puedes revocarla en cualquier momento.
¿Podemos comunicarnos antes de que haga el pedido?
Sí. Envíame tu configuración y objetivos y te sugeriré el paquete adecuado o una oferta personalizada.
¿Terraform o Pulumi, cuál debería elegir?
Terraform si tu equipo prefiere configuración declarativa y un gran ecosistema de módulos. Pulumi si prefieren escribir en TypeScript o Python. Te aconsejaré según tu equipo.
¿Soportas OpenTofu?
Sí, es un reemplazo directo para Terraform.
