Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Seguridad de Microsoft 365 y Azure, Sentinel y automatización
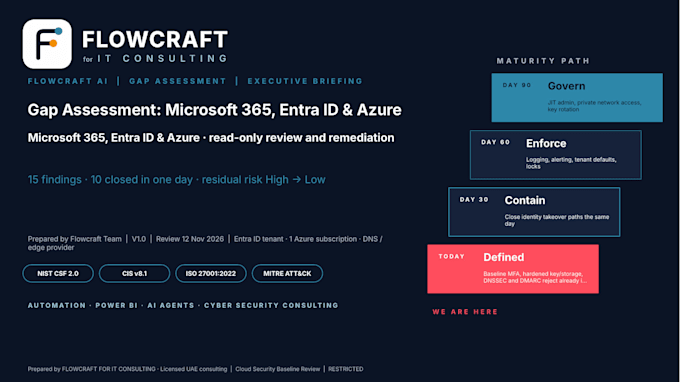
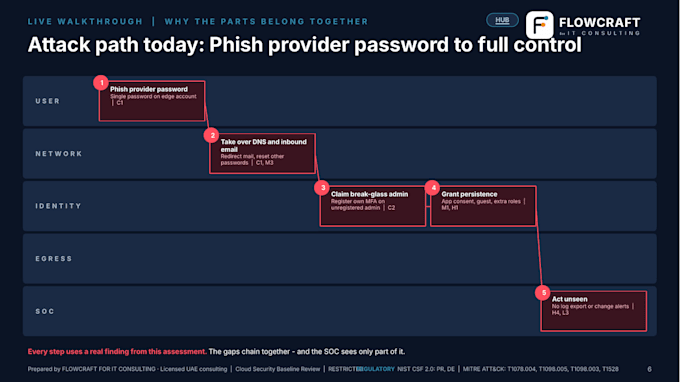
Haz que Microsoft Sentinel trabaje para ti, no solo que ingiera logs.
Lo que obtienes: un informe de configuración y un workbook de detección ATT&CK (fuentes de logs, fase Kill Chain, estado de cobertura). Opciones avanzadas agregan Sentinel KQL por caso de uso y documentación HLD/LLD.
El acceso se otorga desde tu administrador, con duración limitada, y los cambios solo después de que apruebes el plan. Tus datos permanecen en tu inquilino.
Consultoría de TI con licencia en los EAU, trabajando con clientes en todo el mundo.
No incluido: monitorización 24x7 ni SOC gestionado. Por favor, escríbeme primero con tus fuentes de datos.


Proveedor de la nube:
microsoft azure
Experiencia:
Instalación
•
Configuración
Recurso de computación en la nube:
Grupos de seguridad
Traducción automática
¿Necesito una licencia de Sentinel?
Sentinel se factura por Azure en la ingesta. Primero reviso tus fuentes de datos y recomiendo un plan de tablas y retención para mantener el costo bajo control.
¿Ofreces monitorización 24x7?
No. Construyo y ajusto las detecciones y los playbooks; tu equipo o tu proveedor de SOC monitoriza y responde.