Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Consultor en ciberseguridad y automatización de IA, 30 años en arquitectura de redes
Quién soy
Más de 30 años en arquitectura de telecomunicaciones y seguridad de redes, ahora ayudando a fabricantes de software y hardware a cumplir con las obligaciones de reporte de vulnerabilidades e incidentes del artículo 14 del EU Cyber Resilience Act (CRA).
Lo que incluye este gig
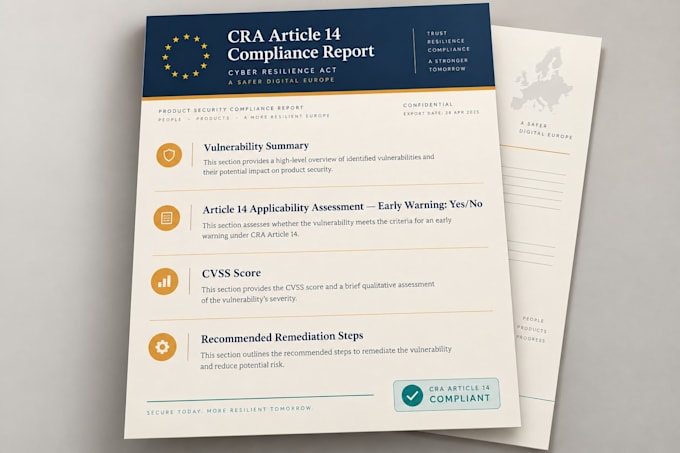
Reviso los datos de vulnerabilidad o incidente de seguridad reportados en comparación con los requisitos del artículo 14 del CRA y los indicadores relevantes de severidad/explotación, incluyendo CVSS, EUVD y CISA KEV cuando corresponda. Luego, identifico si se pueden activar obligaciones de advertencia temprana o reporte de incidentes y preparo documentación clara para tu revisión y envío.
Este gig puede incluir:
Evaluación de riesgo de vulnerabilidad/incidente
Revisión de aplicabilidad del artículo 14 del CRA
Guía de reporte y borrador de documentación
Recomendaciones de remediación
Lo que necesito de ti
Envía tu informe de vulnerabilidad, registro de seguridad, detalles del incidente o exportación SBOM. No se requieren credenciales ni acceso en vivo a la infraestructura.
Vamos a empezar
Elige un paquete y envía tus datos a través del formulario de requisitos. Lo evaluaré y entregaré el informe acordado dentro del plazo establecido.