Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
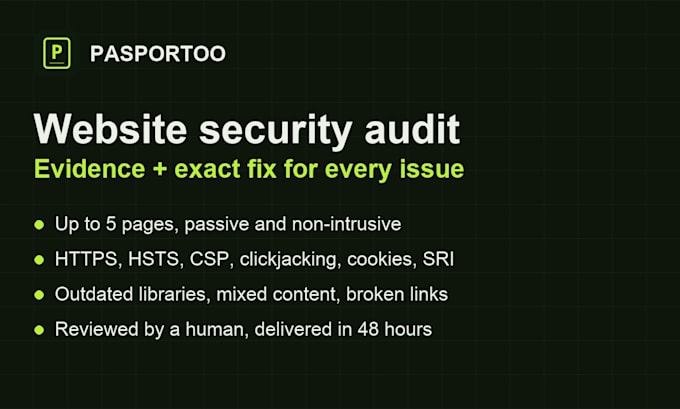
La mayoría de los riesgos de filtración en los sitios web provienen de su configuración, no de su código. Cuando analizamos 1,000 sitios web comunes desde el exterior, el 79% no tenía Content-Security-Policy, el 61% no tenía HSTS y el 58% podía ser enmarcado por otro sitio. La mayoría de estos son arreglos de una sola línea.
Qué reviso (de forma pasiva y no intrusiva, sin ataques, sin necesidad de login):
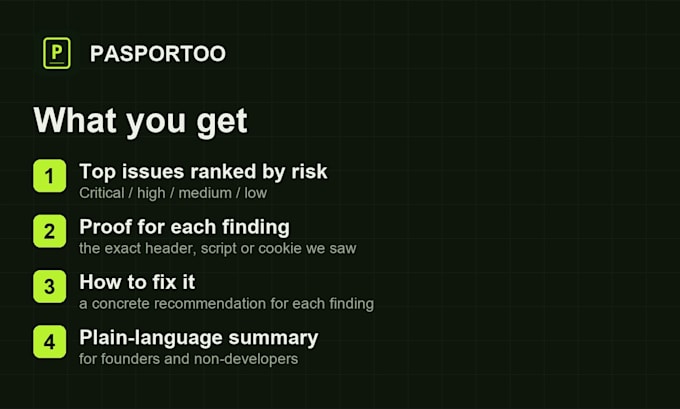
Qué obtendrás:
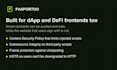
Para dApps y DeFi: los frontends son un objetivo en crecimiento incluso cuando los contratos están auditados. El paquete Premium se enfoca en qué limita que scripts injectados o intercambiados se ejecuten en las páginas donde los usuarios conectan una wallet.
No incluido: pruebas de penetración activas, áreas protegidas por login, auditorías de contratos inteligentes.
Envíame tu URL y empezaré de inmediato.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Website security audits for startups and dApps
Idiomas
Traducción automática
Traducción automática
¿Es esto una prueba de penetración?
No. Es una revisión pasiva de lo que recibe el navegador de cualquier visitante. No se ataca ni se sobrecarga nada. Para una prueba de penetración autorizada, escríbeme primero.
¿Necesitas acceso a mi servidor o código?
No. Solo la URL pública. Si quieres que se apliquen las correcciones por ti, pregunta por una oferta personalizada.
¿Protege esto mi dApp de un secuestro de DNS?
No por sí solo. la seguridad de DNS y del registrador queda fuera del sitio web. La revisión cubre protecciones del lado del navegador (CSP, SRI, protección de marco, HSTS) que limitan lo que un atacante puede inyectar. Señalo dónde es necesario endurecer DNS y el registrador.
¿Puedo obtener una revalidación después de corregir?
Sí, en Estándar y Premium.