Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Auditorías de aplicaciones de IA y edición de videos cortos
Lanzar un SaaS construido con IA (Cursor, Claude Code, Lovable, Bolt, Replit)? Antes de que los usuarios, datos y pagos pasen por él, obtén una revisión independiente de solo lectura de los riesgos que es fácil pasar por alto cuando se lanza rápidamente.
CÓMO FUNCIONA
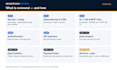
Escaneo una copia de solo lectura de tu código, luego verifico manualmente cada hallazgo crítico y de alto riesgo que produce el escaneo: una lista priorizada, no ruido del escáner.
PAQUETES
Básico: escaneo automatizado de secretos y configuración, dependencias y vulnerabilidades conocidas, riesgos de IA/LLM, configuración de infraestructura. Sin revisión manual de autenticación, API o lógica de negocio.
Estándar: añade revisión manual de exposición de autenticación y API, además de UNO de autorización, lógica de pagos o aislamiento de datos.
Premium: los tres ámbitos, un plan de remediación ordenado por explotabilidad y esfuerzo, una re-ejecución después de tus correcciones, una revisión de 30 minutos.
PRIVACIDAD
El análisis se realiza localmente; tu código nunca se sube a terceros. Modo offline bajo solicitud. Las copias se eliminan en 30 días.
NO INCLUYE
No es una prueba de penetración, no se realiza prueba de ataques en vivo, no es una certificación, no se garantiza que se detecte cada problema.
Escaneo automatizado con revisión humana de cada hallazgo reportado.
Aplicación de prueba:
Aplicación web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Teléfono móvil Android
Traducción automática
¿Es esto una prueba de penetración?
No. Es una revisión de solo lectura de tu código fuente y configuración. No se ataca, explota ni ejecuta nada contra tus sistemas en vivo.
¿Qué debo proporcionar?
Una copia de solo lectura del repositorio (zip o invitación a un repo de solo lectura), tu stack y confirmación de que eres dueño del código o estás autorizado para que sea revisado.
¿Probarás mi app en vivo o los recorridos de usuario?
No. La prueba de recorridos en vivo no está incluida en ningún paquete a menos que se acuerde por escrito por separado.
¿Qué paquete debo elegir?
Básico para un escaneo automatizado con hallazgos críticos/altos verificados manualmente. Estándar si los usuarios inician sesión y llaman a tu API. Premium si tienes roles/equipos, pagos y datos de múltiples clientes.
¿Solucionas los problemas?
No — obtienes ubicaciones y orientación para remediar (Estándar/Premium). Tú decides qué arreglar. El premium incluye un reescaneo después de tus correcciones.
¿Qué pasa con mi código?
Analizado localmente, nunca subido a un servicio de terceros, compartido con nadie y eliminado en 30 días desde la entrega (antes si lo solicitas).
¿Puedes garantizar que mi app es segura?
Nadie puede garantizarlo honestamente. Las herramientas automatizadas generan falsos positivos y falsos negativos; el informe indica qué áreas fueron examinadas y cuáles no.
Mi producto usa MCP / agentes de IA — ¿está eso cubierto?
Las reglas de IA/LLM se ejecutan en cada paquete; una revisión de seguridad dedicada a MCP/herramientas está incluida en Estándar y Premium cuando tu producto incluye MCP.
¿El Básico incluye revisión de seguridad manual?
Solo la verificación de los hallazgos críticos/altos del escaneo automatizado. La revisión manual de autenticación, exposición de API, autorización, pagos o aislamiento de datos está en Estándar (autenticación, API + una área) y Premium (todo).